انتقل إلى المحتوى الرئيسي
تدرّج لوني زخرفي في الخلفية

استخبارات التهديدات

اعرف التهديد قبل أن يعرفك.

الأمن التفاعلي يعني أنك دائمًا متأخر خطوة. توفر DeepCTI استخبارات تهديدات استباقية واستشرافية — تكشف عن الجهات المهاجمة، والحملات، والثغرات التي تستهدف قطاعك ومنطقتك قبل أن تصل إلى محيطك. اطّلع على الهجوم قبل وقوعه. في كل مرة.

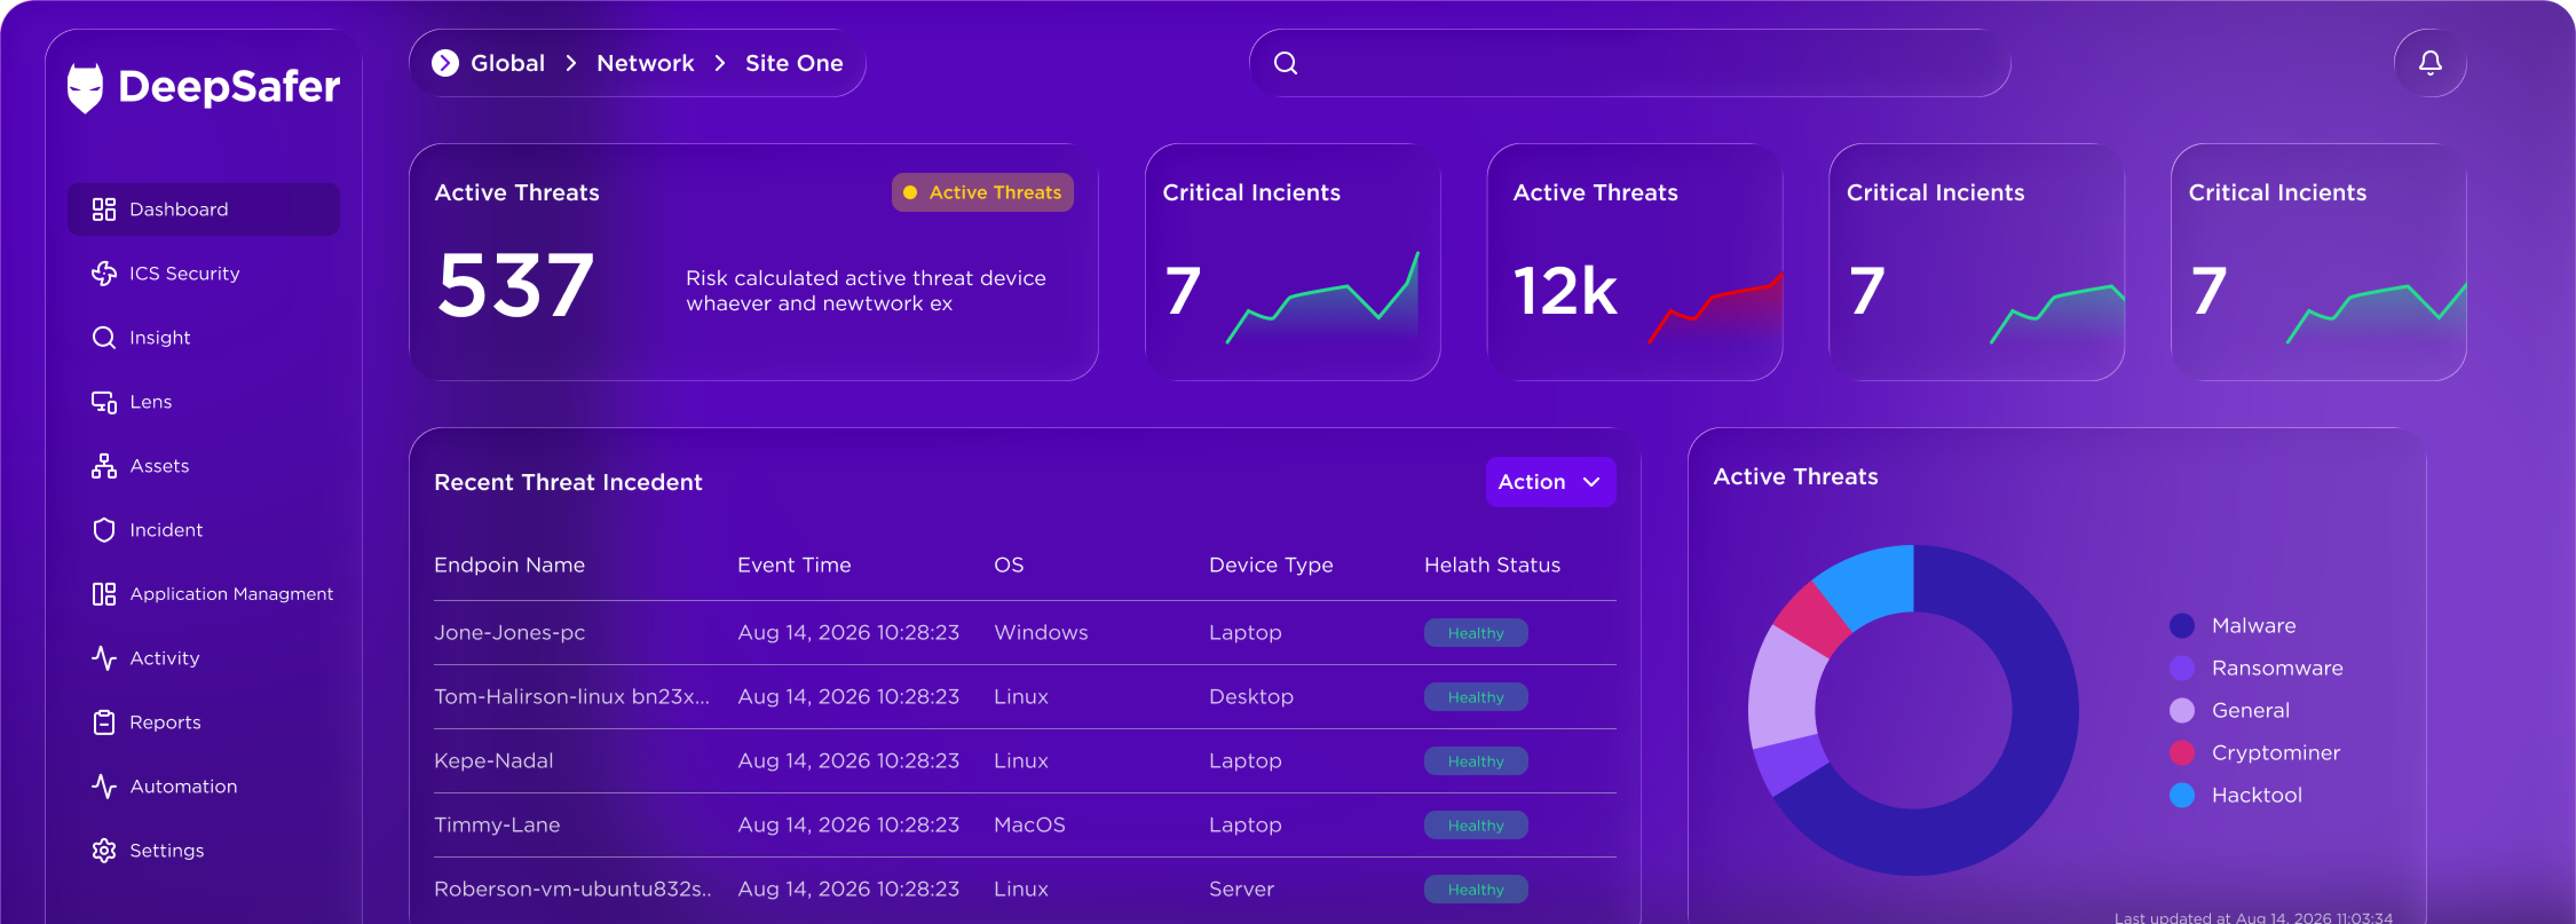
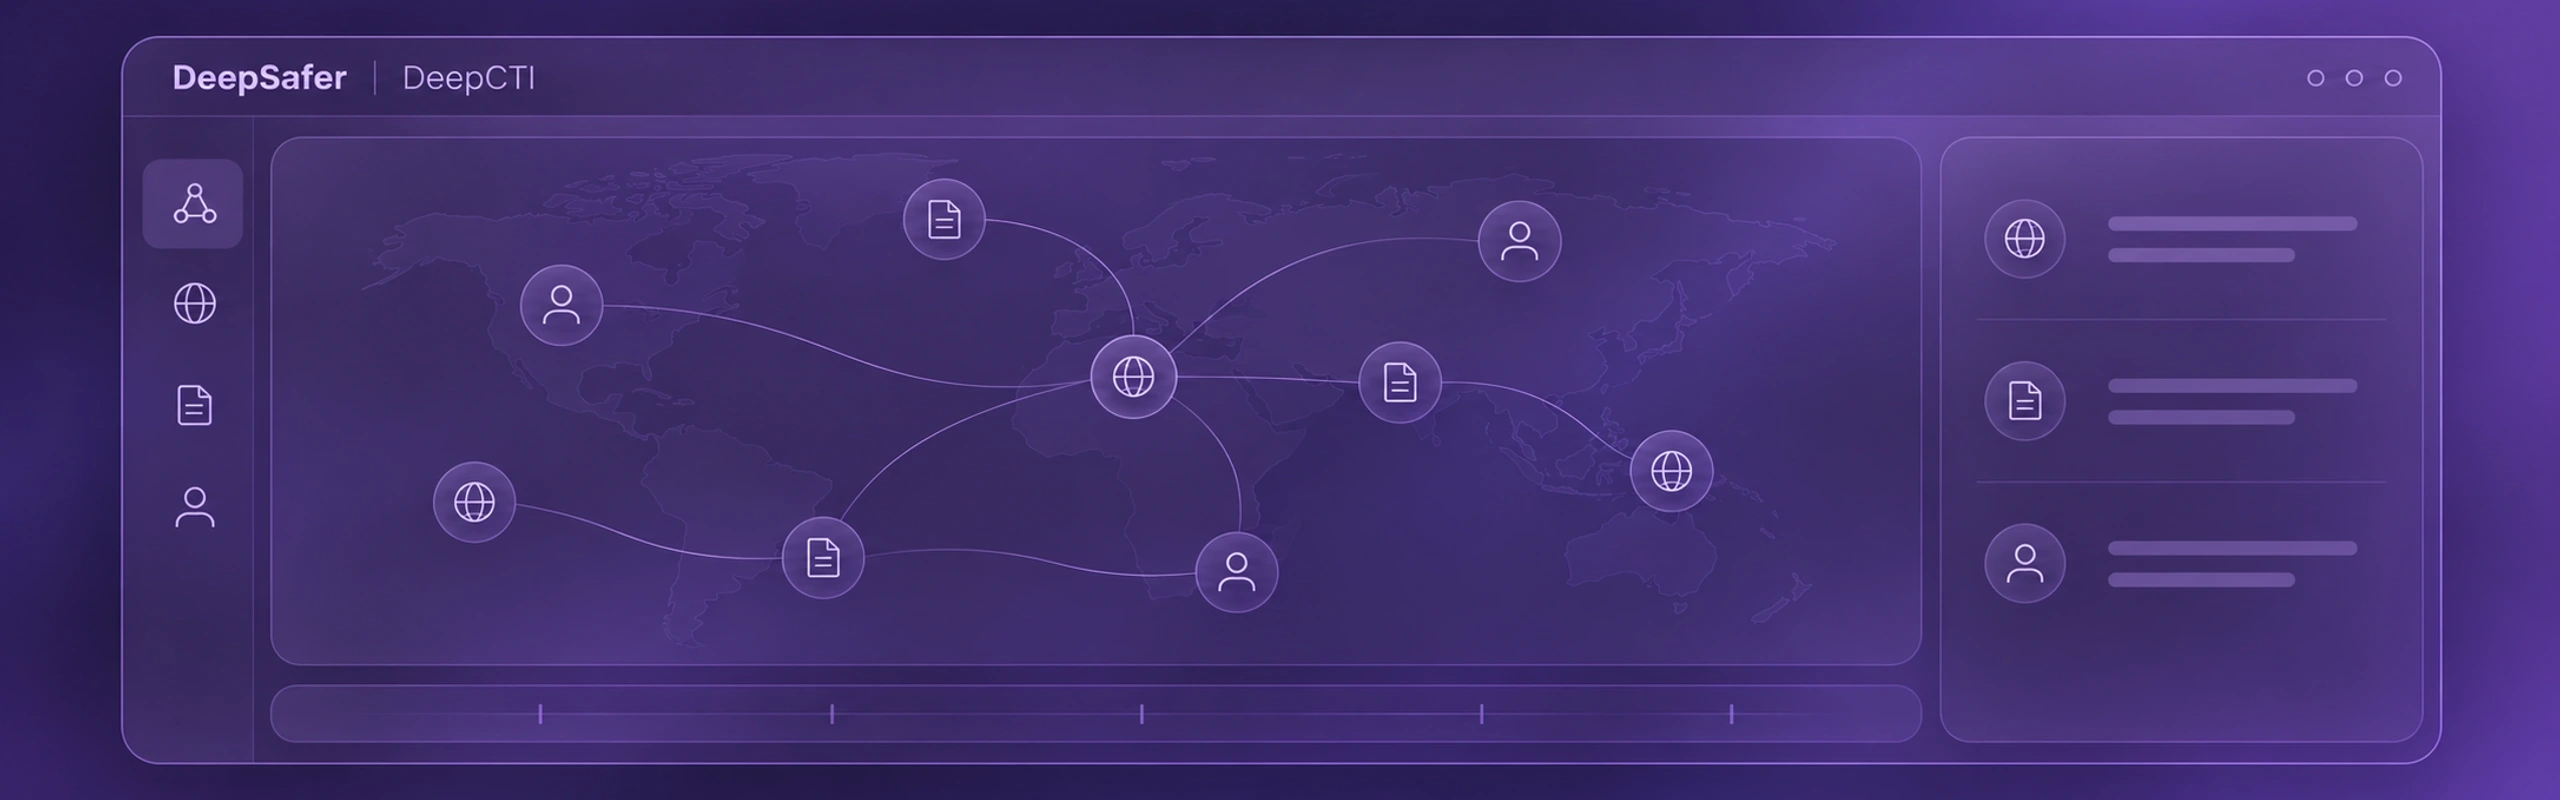
تصور مبسط لواجهة DeepCTI يعرض علاقات المعلومات الاستخباراتية وملخصات الإشارات

يحظى بثقة

واقع اليوم

نهجنا

استخبارات تتحرك قبل التهديد

تجمع منظومة DeepCTI بين التحليل الاستخباري الميداني للخبراء المحليين والربط الآلي اللحظي لتحويل مؤشرات الخصوم إلى دروع دفاعية استباقية تحمي مؤسستك.
01
الاستخبارات الاستراتيجية

الاستخبارات الاستراتيجية

رَ الصورة الأكبر

استخبارات منسّقة حول الجهات المهاجمة والحملات وعوامل المخاطر الجيوسياسية ذات الصلة بقطاعك ومنطقتك — وليست تغذية عالمية عامة.

  • ملفات تعريف مخصصة لكل قطاع حول الجهات المهاجمة ودوافعها

  • تحليل لمشهد التهديدات الإقليمي مصمم وفق المخاطر المحلية

  • تقارير جاهزة للإدارة التنفيذية لدعم قرارات المخاطر المستنيرة
02
الاستخبارات التكتيكية والتقنية

الاستخبارات التكتيكية والتقنية

قابلة للتنفيذ، لا مجرد معلومات

مؤشرات الاختراق (IOCs)، وأساليب الهجوم (TTPs)، وتوقيعات البرمجيات الخبيثة، مقدَّمة بصيغة يمكن لمنظومتكم الأمنية التصرف بناءً عليها فورًا.

  • تغذية مؤشرات اختراق فورية مرتبطة بإطار MITRE ATT&CK

  • إثراء آلي لتسريع الفرز والاستجابة

  • تكامل مباشر مع منصة Vigilant وخدمة Vigilant MDR

03
مراقبة الويب المظلم والمنتديات الخفية

مراقبة الويب المظلم

رَ ما يخططون له

مراقبة مستمرة لمنتديات الويب المظلم، والأسواق الخفية، والقنوات المغلقة، بحثًا عن أي ذكر لمؤسستكم، أو بيانات اعتماد مسرَّبة، أو هجمات مخطط لها.

  • إنذار مبكر ببيانات الاعتماد المسرَّبة والبيانات المكشوفة

  • كشف انتحال العلامة التجارية والبنية التحتية للتصيّد الاحتيالي

  • تنبيهات حول أي نقاشات تستهدف مؤسستكم أو قطاعكم

04
استخبارات الثغرات وسطح الهجوم

استخبارات الثغرات وسطح الهجوم

رتّب الأولويات وفق ما يُستغل فعليًا

اربط أصولكم المكشوفة بأنماط الاستغلال الفعلية النشطة، بحيث يعالج فريقكم ما يتم استغلاله فعليًا في الواقع.

  • إشارات استغلال واقعية، وليست مجرد درجات CVSS

  • رؤية مستمرة لسطح الهجوم الخارجي

  • إرشادات معالجة مرتبة حسب الأولوية استنادًا إلى نشاط التهديد الفعلي

05
الإحاطات والتنبيهات الاستباقية

الإحاطات والتنبيهات الاستباقية

ابقَ متقدمًا، ابقَ على اطلاع

إحاطات تهديدات منتظمة وسهلة الفهم من محللي ديب سايفر الخبراء المحليين — مصممة خصيصًا لقطاعكم، وليست تقارير عامة منقولة حرفيًا.

  • إحاطات أسبوعية وشهرية حول مشهد التهديدات

  • تنبيهات سريعة حول التهديدات الناشئة عالية التأثير

  • تواصل مباشر مع المحللين للحصول على السياق والإجابة على الأسئلة

لوحة فنية للأمن السيبراني في الخلفية

ابدأ الآن

توقف عن رد الفعل. ابدأ بالاستباق.

لماذا ديب سايفر؟

ميزة الاستخبارات السيبرانية

التغذيات العالمية تخبرك بما حدث في كل مكان. أما DeepCTI فتخبرك بما يهم هنا — مدعومة بخبرة محلية لا يمكن لأي مزوّد عالمي مضاهاتها.

بنية استخبارات التهديدات في ديب سايفر

سياق إقليمي، لا ضوضاء عامة

استخبارات مصفّاة عبر محللين يفهمون مشهد التهديدات المحلي واللغة وسلوك الخصوم.

من الرؤية إلى الفعل خلال دقائق

التكامل الأصلي مع منصة Vigilant يعني أن الاستخبارات لا تبقى حبيسة تقرير — بل تحرّك الكشف والاستجابة تلقائيًا.

رَ التهديدات قبل انطلاقها

مراقبة الويب المظلم والمنتديات الخفية ترصد نشاط التخطيط قبل وقت طويل من وصول الهجوم إلى شبكتكم.

فريق واحد، سياق كامل

تغذي DeepCTI مباشرة خدمتَي Vigilant MDR وDFIR، بحيث يحقق فريق الاستجابة بسياق تهديد كامل منذ اليوم الأول.

الثقة والموثوقية

استخبارات يمكنك التصرف بناءً عليها

يتم التحقق من استخبارات DeepCTI وتحديد سياقها وترتيب أولوياتها من قبل محللين بشريين قبل وصولها إلى فريقكم — دون ضوضاء خام غير مصفّاة.

قصص النجاح والتقدير

رصد مبكر حمى مؤسسة مصرفية قبل 14 يومًا من استغلال الثغرة

تمكنت منصة DeepCTI من رصد بيانات اعتماد مسربة لمسؤولي النظام على منتدى خفي، وربطها بنشاط استطلاع تمهيدي، مما أتاح للفريق الأمني إبطال الجلسات وإغلاق المنفذ قبل وقوع أي اختراق.

14 يومًا إنذار مبكر قبل الهجوم
100% منع تسريب البيانات
< 5 دقائق زمن العزل التلقائي

"منحتنا DeepCTI الرؤية التي كنا نفتقدها في الويب المظلم، وحولت فرق الأمان لدينا من وضع الدفاع المستمر إلى الاستباق."

رئيس أمن المعلومات (CISO) قطاع الخدمات المالية الإقليمي

الموارد

تعمّق أكثر في استخبارات التهديدات

ملخص حل

الدفاع الاستباقي مع DeepCTI

دليل شامل حول كيفية دمج استخبارات التهديدات في العمليات الأمنية اليومية.

استكشف المدونة
ورقة بيضاء

ميزة الاستخبارات المحلية

لماذا تتفوق الاستخبارات ذات السياق الإقليمي على التغذيات الدولية غير المفلترة.

استكشف المدونة
ورقة بيانات

تكامل تغذية DeepCTI

المواصفات الفنية وتنسيقات STIX/TAXII المدعومة للربط مع أنظمة SIEM وSOAR.

استكشف المدونة
ندوة عبر الإنترنت

تشريح حملة مستهدفة

جلسة مسجلة يشرح فيها محللو ديب سايفر كيفية تتبع هجمات الفدية المتقدمة.

استكشف المدونة

الأسئلة الشائعة

الأسئلة الأكثر شيوعًا حول DeepCTI

هي جمع وتحليل المعلومات حول التهديدات النشطة والناشئة — الجهات المهاجمة، والحملات، والأساليب، والثغرات — تُستخدم لاستباق الهجمات ومنعها قبل وقوعها، بدلًا من مجرد الاستجابة بعد الحدث.

تُوضع DeepCTI في سياقها من قبل محللين محليين يفهمون مشهد التهديدات الإقليمي واللغة وسلوك الخصوم الخاص بسوقكم — وليست تغذية دولية خام دون صلة محلية.

نعم. تغذي DeepCTI مباشرة منصة Vigilant، وخدمة Vigilant MDR، وخدمة Vigilant DFIR، بحيث تعزز الاستخبارات تلقائيًا الكشف والاستجابة والتحقيق — دون الحاجة إلى ربط يدوي.

نعم. المراقبة المستمرة للويب المظلم والمنتديات الخفية تحدد بيانات الاعتماد المسرَّبة، والبيانات المكشوفة، وأي ذكر لمؤسستكم عبر المنتديات والأسواق — غالبًا قبل استغلال تلك البيانات في هجوم.

تدرج لوني زخرفي في الخلفية

الخطوات التالية

واجهة بوابة استخبارات التهديدات DeepCTI من ديب سايفر