انتقل إلى المحتوى الرئيسي

Vigilant Insight

طارد التهديدات التي لا يراها أحد.

Vigilant Insight هي ميزة صيد التهديدات التي تُمكّن فريقك الأمني من كشف التهديدات الخفية والتحقيق فيها بشكل استباقي عبر بيئتك الرقمية بالكامل. وبالاعتماد على التحليلات المتقدمة والتعلّم الآلي، فإنها تربط البيانات من نقاط النهاية لتحديد السلوكيات الشاذة والمشبوهة في الوقت الفعلي.

واجهة لوحة أمن سيبراني مع تبويب الثغرات المحدد ومخطط الثغرات وجدول أكثر عشرة تطبيقات خطورة

واقع اليوم

٠١
رجل بسترة رمادية وسماعات بيضاء يستخدم حاسوبًا محمولًا مع طبقات معلومات

الكشف

اكشف التهديدات التي يغفلها الآخرون

يراقب Vigilant Insight بيئتك بالكامل باستمرار — نقاط النهاية والشبكات على حدٍ سواء — ليكشف التهديدات المتطورة التي تغفلها الأدوات الأمنية التقليدية.

  • مراقبة مستمرة عبر نقاط النهاية والشبكات دون أي نقاط عمياء

  • اكتشف التهديدات وحيّدها بشكل استباقي قبل أن تتفاقم

  • ارصد ما لم تُصمَّم الأدوات التقليدية القائمة على التواقيع لرؤيته
٠٢
لوحة أمن بتبويب الثغرات ومرشح العام الماضي وثلاث بطاقات ملخص وجدول CVE ودرجات

الذكاء

مطاردة آلية مدعومة بالذكاء الاصطناعي

تكتشف خوارزميات التعلّم الآلي المتقدمة والتحليلات السلوكية التهديدات الخفية وتُظهرها تلقائياً — لتحرّر محلليك للتركيز على أكثر الهجمات تخفياً.

  • يكشف التعلّم الآلي الحالات الشاذة والسلوك المشبوه بشكل لحظي

  • تعالج التحليلات المتقدمة كميات هائلة من البيانات لكشف الأنماط الخفية

  • قلّل إرهاق التنبيهات ليركّز فريقك على ما يهم فعلاً

٠٣
لوحة أمن داكنة تعرض الثغرات مع شريط مرشحات ومؤشرات CVE والخطورة وجدول الأصول والتنبيهات الحرجة

الاستجابة

حقّق واستجب بسرعة أكبر

تتيح الرؤى الفورية والتحليلات التفصيلية لفريقك التحقيق في الحوادث والاستجابة خلال ثوانٍ — لتقليل أزمنة الاستجابة والحد من الضرر قبل أن ينتشر.

  • تسرّع الرؤى الفورية كل تحقيق من التنبيه وحتى الإجراء

  • قلّل أزمنة الاستجابة وخفّف الضرر قبل أن يتفاقم

  • صمّم قواعد كشف مخصصة باستخدام استعلامات مطاردة متقدمة

٠٤
رجل يستخدم حاسوبًا على أريكة خضراء فاتحة في ردهة مضيئة مع طبقات شفافة

التصوّر

شاهد الهجوم ينكشف أمامك

تحوّل خريطة التهديدات Vigilant البيانات المعقدة إلى قصة مرئية واضحة — تتتبّع كل تسلسل هجوم ليحدّد المحللون بدقة أين وكيف ترسّخ التهديد.

  • تصوّر تسلسلات الهجمات الكاملة لتتبع كيفية تطور التهديدات

  • حدّد نقاط الاختراق الحرجة عبر سلسلة الهجوم بالكامل

  • افهم أساليب الخصوم من خلال سرد مرئي واضح

تدرّج لوني زخرفي في الخلفية

ابدأ الآن

صندوق هندسي ثلاثي الأبعاد متناظر من ألواح شفافة لامعة حول مكعب أزرق متوهج

حالات الاستخدام

وكيل واحد ونتائج متعددة.

اعرف ما لديك واحمِ ما يهم.

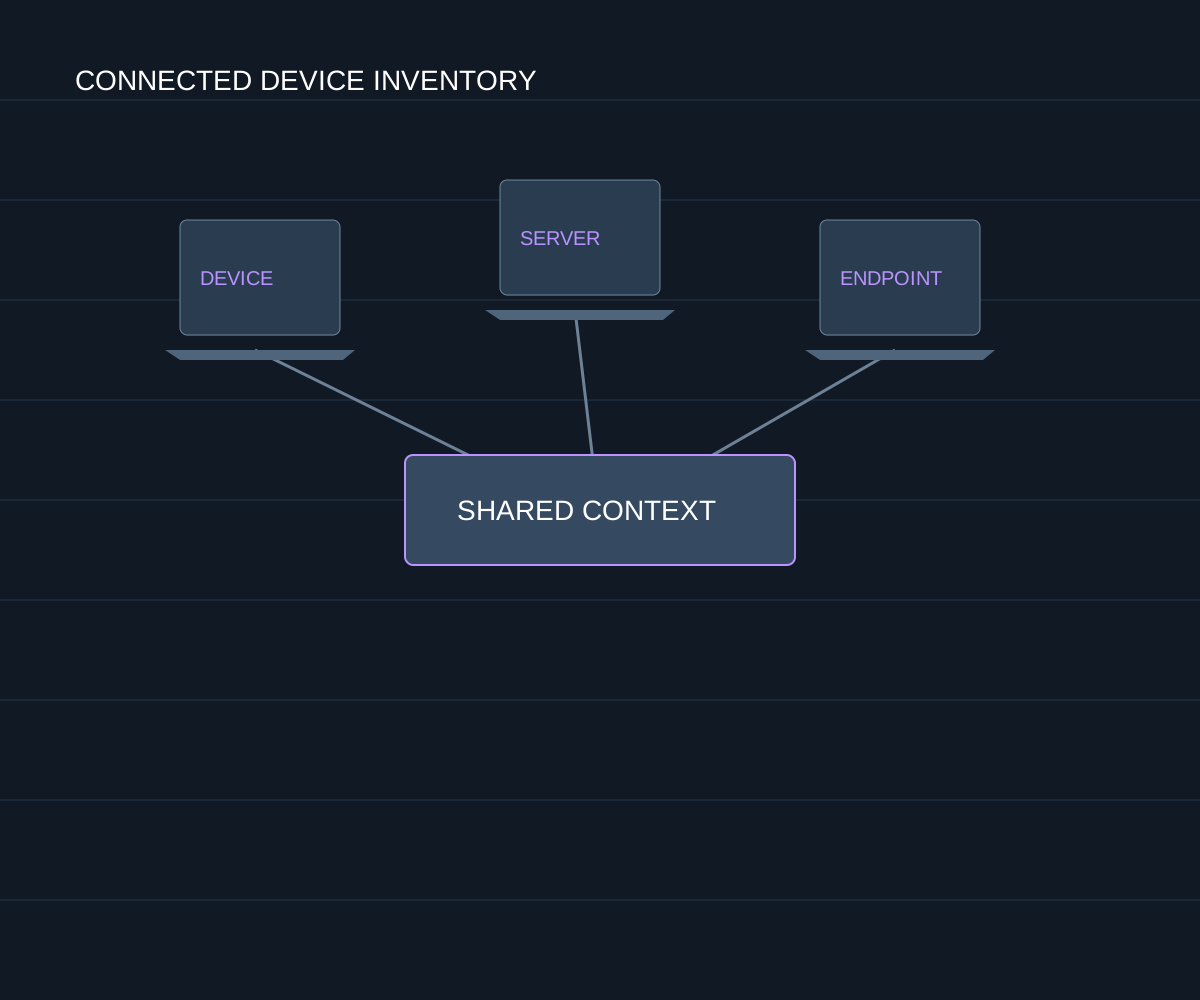
فحص الثغرات المجدول وعند الطلب عبر كل نقطة نهاية محمية، مع Vigilant التحكم في الشبكة لتحديد فجوات التغطية للأجهزة غير المُدارة.

Connected device inventory and shared security context

نقاط النهاية المُدارة

قيّم ثغرات التطبيقات وأنظمة التشغيل عبر أسطولك المُدار كاملًا بفحوص آلية.

استكشف المنصة
IT professional using a laptop in a distributed workspace

البيئات الموزعة

غطِّ نقاط النهاية البعيدة والهجينة وفروع المكاتب برؤية قائمة على الوكيل لا تتطلب وصولًا إلى الشبكة أو قربًا من ماسح.

استكشف المنصة
Router, switch and laptop representing devices on an enterprise network

الأجهزة غير المُدارة

اكتشف نقاط النهاية العاملة خارج جردك المُدار، بما فيها أجهزة إنترنت الأشياء والأجهزة الشخصية والأصول المجهولة.

استكشف المنصة

دعم التحقيقات الأمنية

من النشاط المتفرق إلى تحقيق أكثر وضوحاً.

يركز Vigilant Insight على فهم الأحداث وربط السياق ودعم قرار المحلل. استكشف طريقة العمل التي تساعد فريقك على مراجعة النشاط المشبوه.

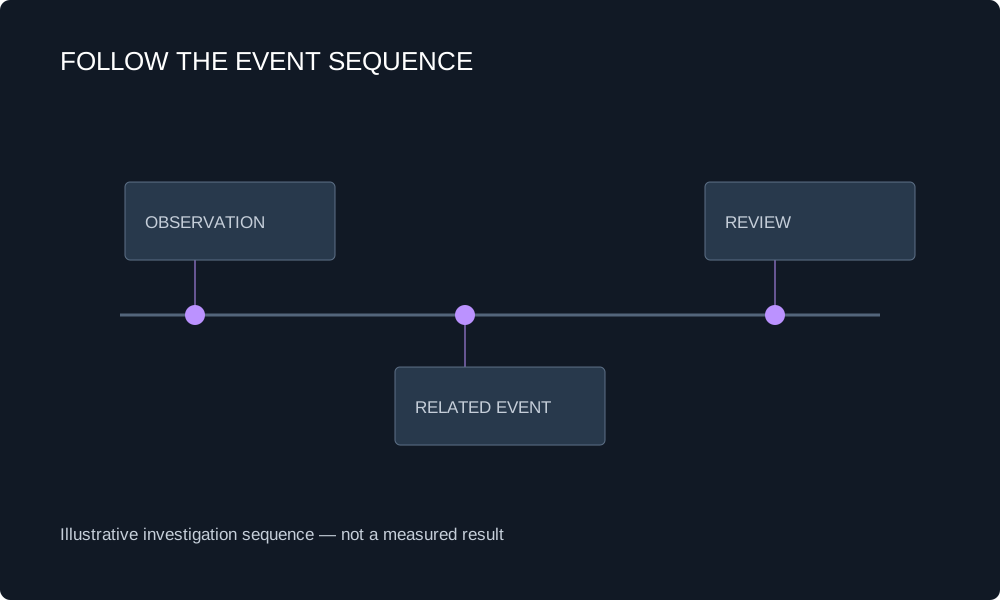
  1. 01

    تتبع

    راجع تسلسل الأحداث المرتبطة بالنشاط المشبوه وافهم ما سبقها وما تبعها.

    خط زمني توضيحي لمشاهدات وأحداث مرتبطة ومراجعتها
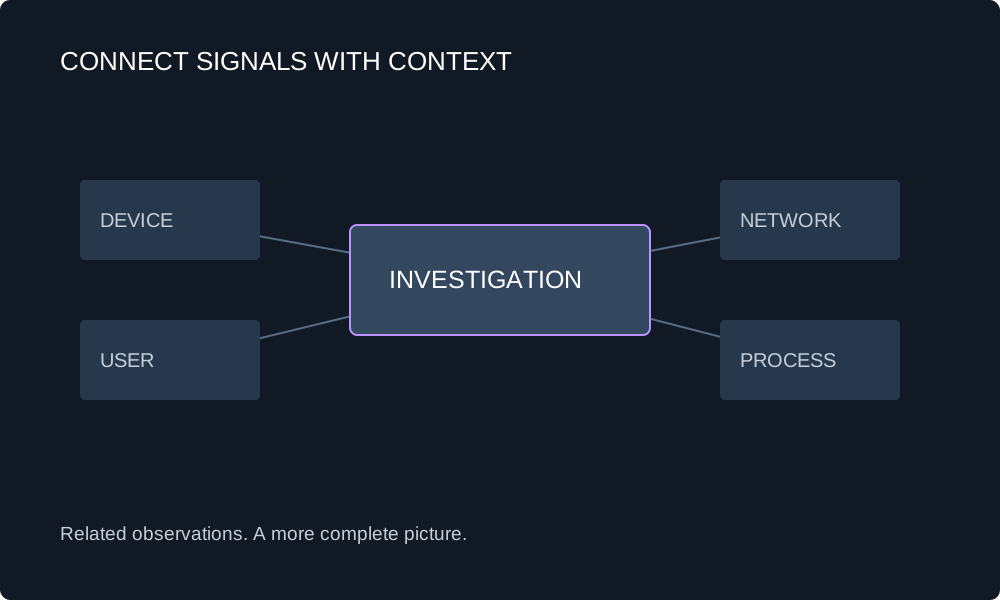
  2. 02

    اربط

    اجمع سياق الجهاز والمستخدم والشبكة والعملية لبناء صورة أوضح للتحقيق.

    مخطط يربط سياق الجهاز والمستخدم والشبكة والعملية بالتحقيق
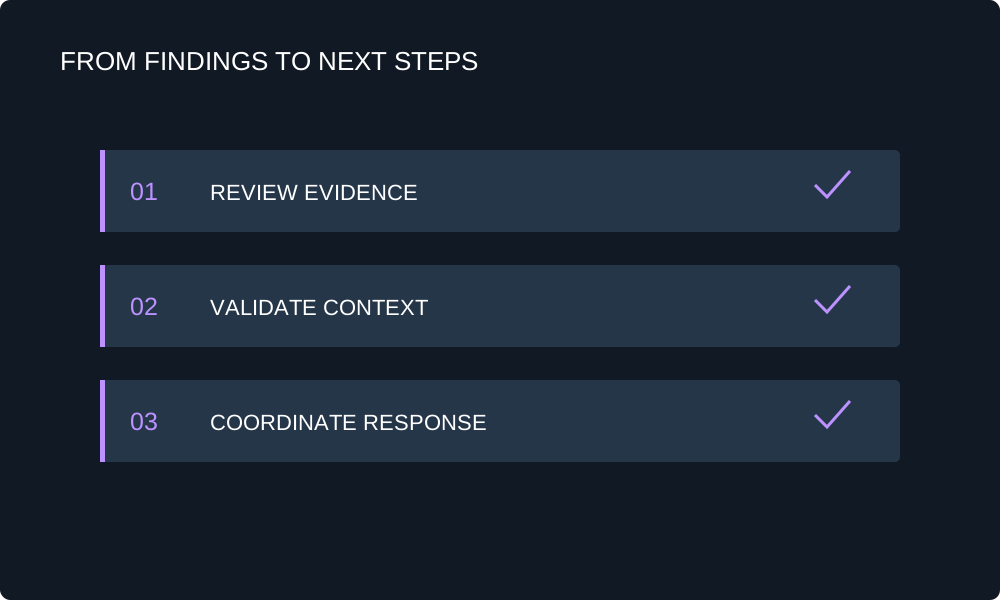
  3. 03

    راجع

    نظم النتائج وتحقق من الأدلة وشارك السياق اللازم لتنسيق الخطوة التالية.

    قائمة لمراجعة الأدلة والتحقق من السياق وتنسيق الاستجابة

العملاء واحتياجات القطاعات

أمن يواكب المؤسسات التي تربط اليمن.

من شبكات الاتصالات إلى خدمات الهاتف المحمول، استكشف أولويات الحماية المحلية وإمكانات ديب سايفر المرتبطة بها.
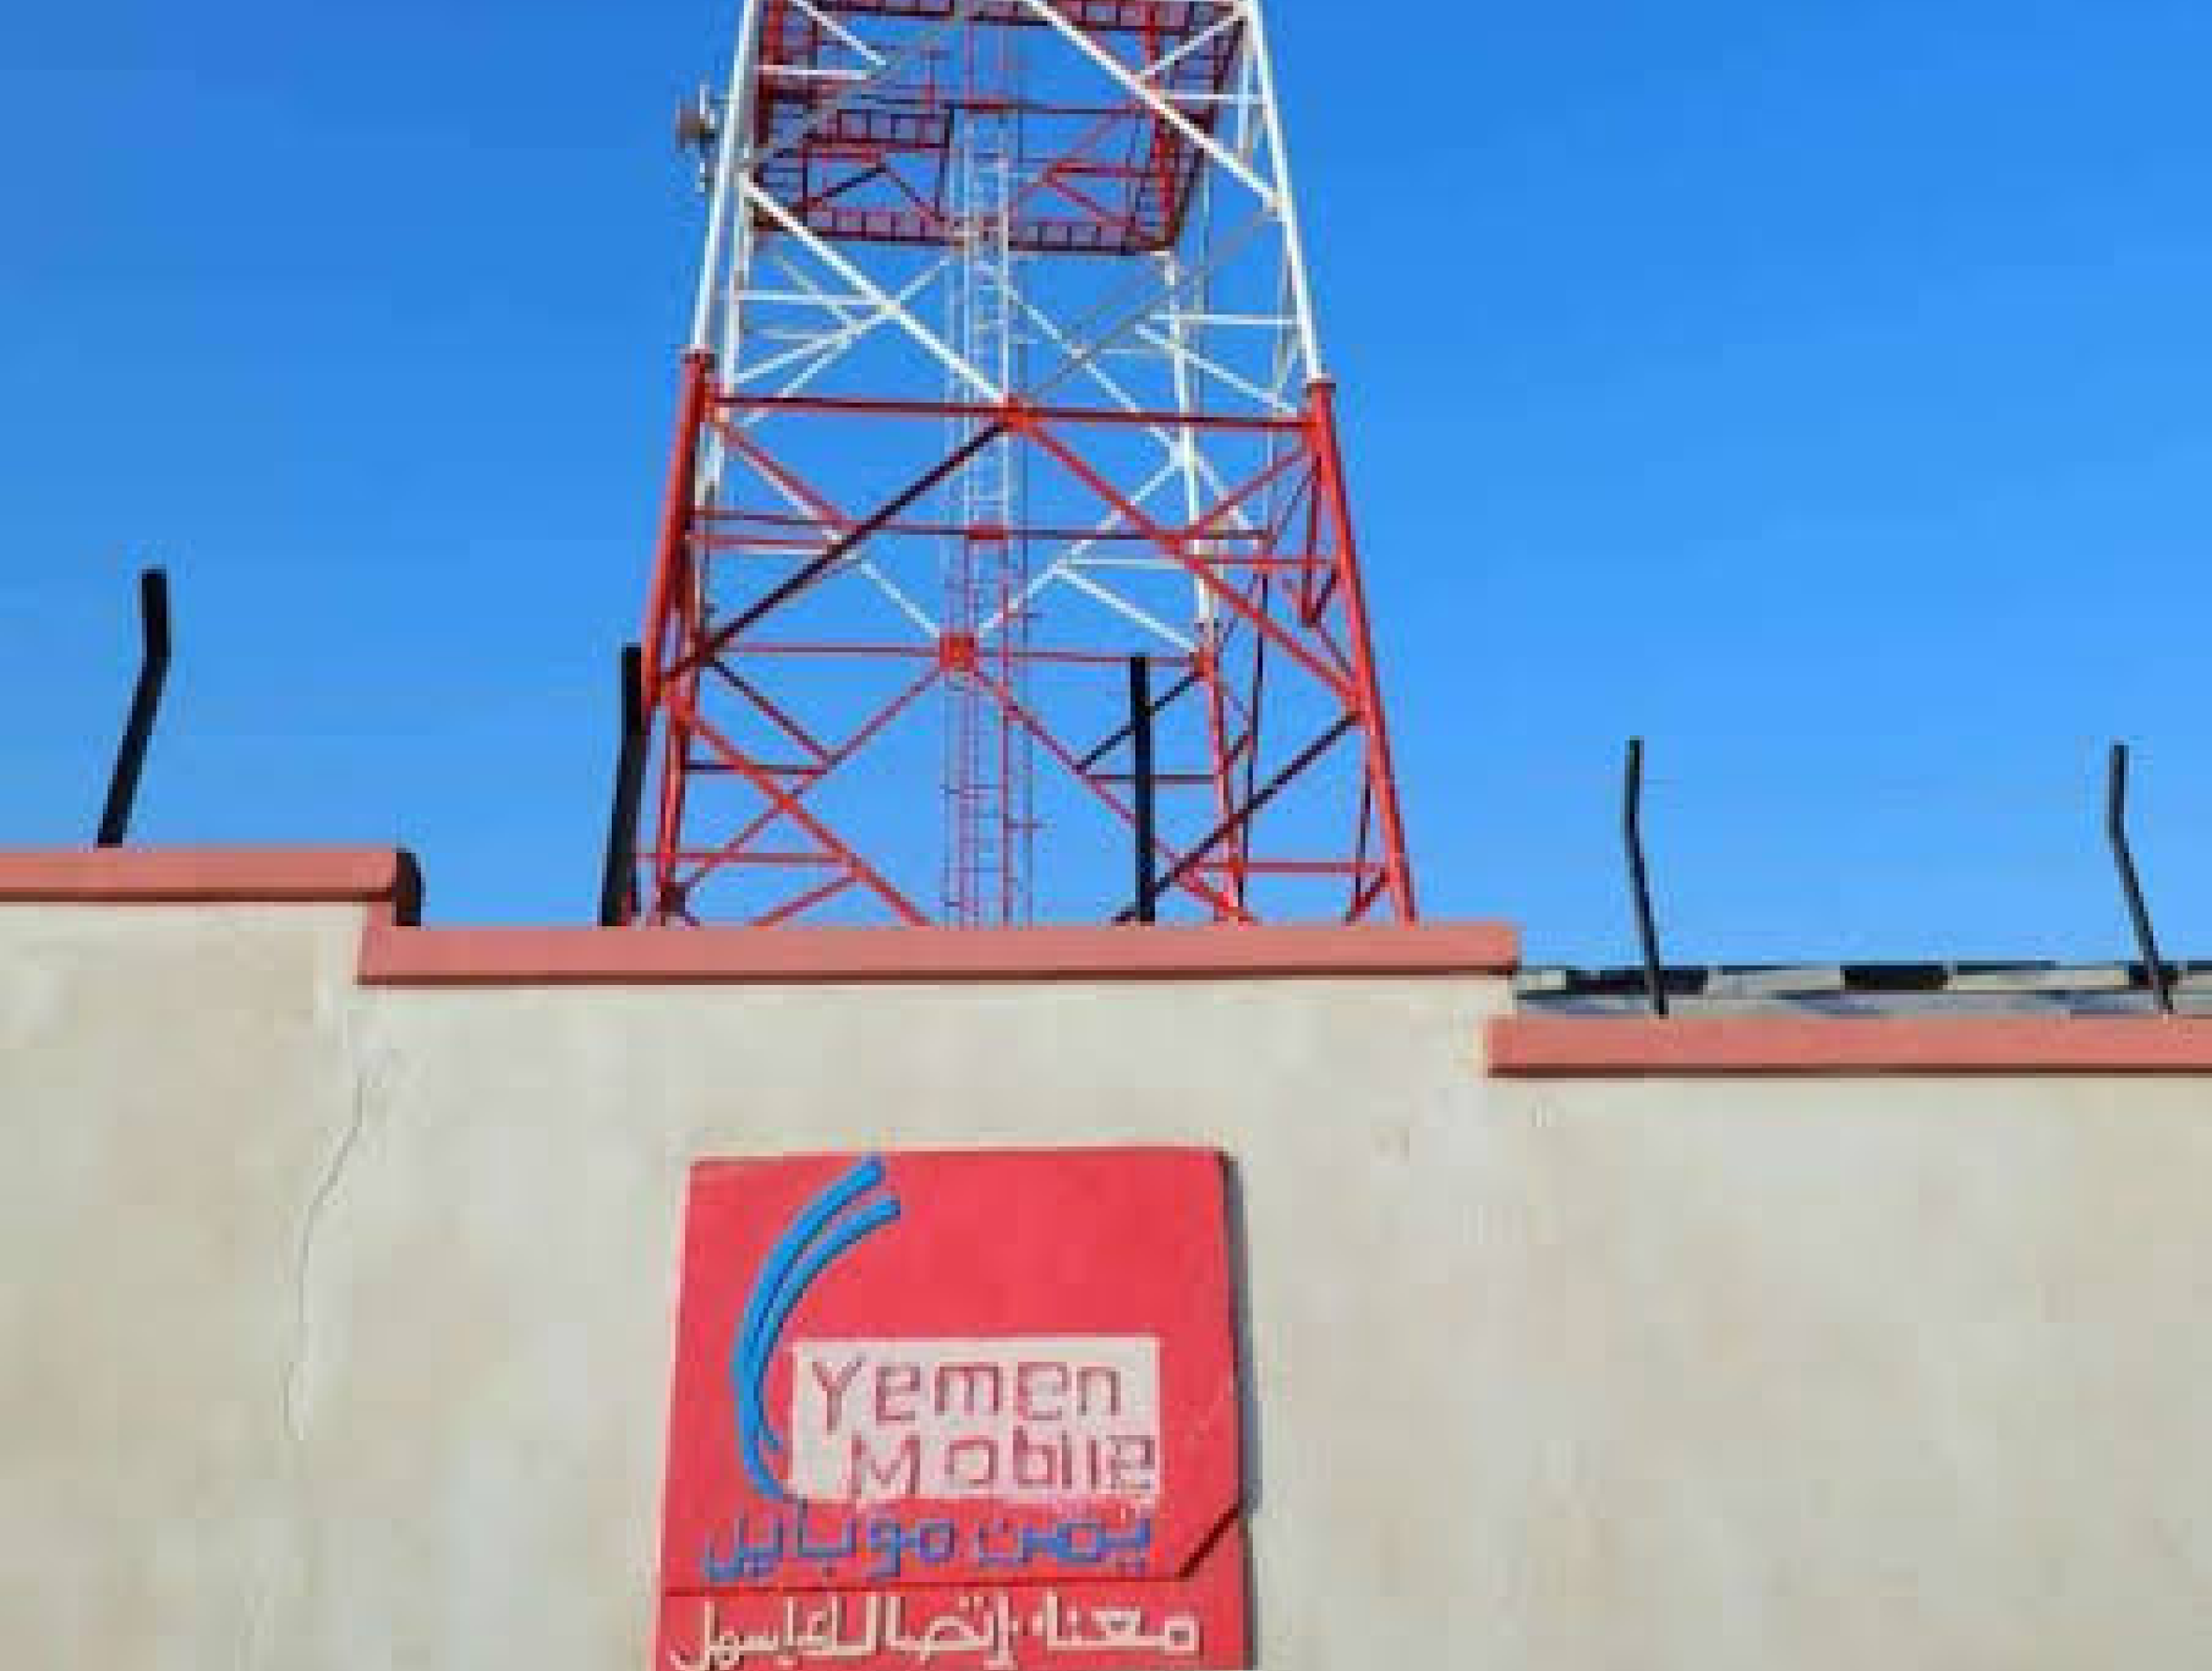
برج اتصالات وموقع تابع ليمن موبايل

سياق أوضح للتحقيق في نشاط الأجهزة.

Yemen Mobile

الخدمات المتنقلة وأمن الأجهزة

اربط أحداث الأجهزة والأنشطة ذات الصلة لتوجيه التحقيق ومساعدة فرق الأمن على تحديد ما يستدعي المتابعة.


استكشف الحل
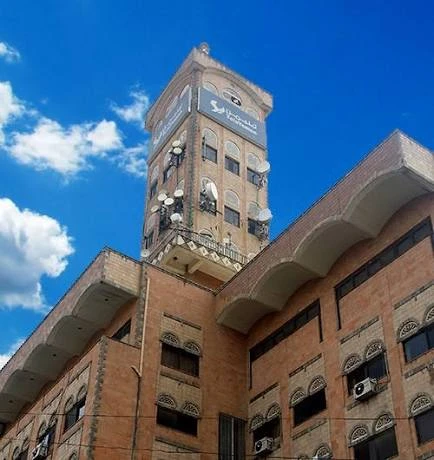
مبنى تيليمن وبرج الاتصالات

تتبع الأحداث عبر البنية التحتية للاتصالات.

TeleYemen

الاتصالات والبنية التحتية

راجع تسلسل الأحداث والسياق المحيط بها لفهم النشاط المشبوه عبر الأنظمة والخدمات.


استكشف الحل
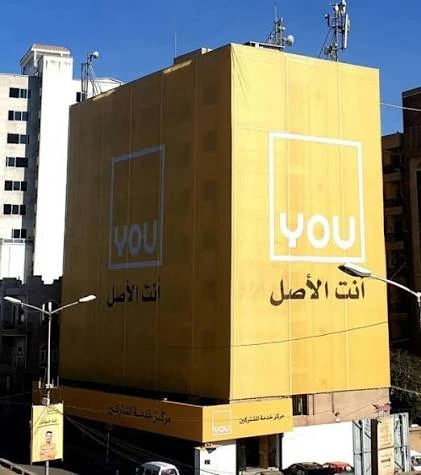
مبنى شركة يو بواجهته الصفراء وشعار الشركة

رتب نتائج التحقيق وحدد الخطوة التالية.

YOU

الشركة اليمنية العمانية المتحدة للاتصالات

اجمع الأدلة ذات الصلة وشارك السياق مع فريق العمليات لدعم المراجعة وتنسيق الاستجابة.


استكشف الحل

لماذا ديب سايفر

أكثر من مجرد ماسح؛ أفضلية مدمجة.

إدارة ثغرات مدمجة في وكيل ديب سايفر الأصلي للذكاء الاصطناعي على كل نقطة نهاية محمية، بلا ماسح منفصل أو أداة ملحقة.
IT professional working on an unbranded laptop beside an office window

لا شيء جديدًا للنشر أو الإدارة.

تصبح وكلاء ديب سايفر الحالية مستشعرات للثغرات، من دون بنية تحتية جديدة.

Flat technical diagram representing scheduled and on-demand checks

فحص آلي وعند الطلب حين تحتاج إليه.

تعمل فحوص الثغرات الآلية دوريًا عبر أسطولك المحمي، ويمكنك تشغيل فحص عند الطلب في أي وقت.

Hands using a laptop at a practical security operations workspace

تكلفة ملكية أقل

أزل أعباء ترخيص الماسح المستقل وبنيته وصيانته. مورد واحد ومنصة واحدة ووكيل واحد.

Illustrative review queue for exposure, context and next steps

عالج ما يستهدفه المهاجمون فعلًا

رتب الأولويات باستخدام درجات EPSS وبيانات CISA KEV وأهمية الأعمال لتركيز الجهد حيث يخفض أكبر قدر من المخاطر.

Office network infrastructure and connected workspaces

اكتشف شبكتك الداخلية كاملة

اكتشف نقاط النهاية غير المُدارة وأجهزة إنترنت الأشياء وفجوات النشر لرسم سطح هجومك الحقيقي.

التكامل مع المنصة

منصة واحدة وأفضلية فريدة.

تصميم مستقبلي لواجهة مستخدم بعنوان «منصة Vigilant» يضم منصة نيون وكرة مضيئة وأقسامًا معنونة وشريطًا جانبيًا باسم ديب سايفر
٠١

من الاكتشاف إلى المنع

اكتشف مواطن التعرض وأوقف التهديدات التي تستهدفها، بالوكيل الأصلي للذكاء الاصطناعي نفسه ووحدة التحكم نفسها.

٠٢

سياق يقود استجابة أسرع

اربط محاولات الاستغلال بالثغرات المعروفة لترتيب الاستجابة وفق المخاطر الواقعية.

٠٣

مسارات موحّدة وأدوات أقل.

أدر حماية نقاط النهاية وفحص الثغرات من وحدة تحكم واحدة؛ مكان واحد للتحقيق وتحديد الأولويات والعمل، من دون تبديل الأدوات.

هل تحتاج إلى إجابات؟

الأسئلة الشائعة

إدارة الثغرات عملية مستمرة لتحديد الثغرات الأمنية وتقييمها وترتيبها ومعالجتها عبر بيئة تقنية المعلومات في المؤسسة.

بخلاف تقييمات الثغرات لمرة واحدة، تستمر الإدارة الفعالة وتوفر رؤية لحظية للتعرض وتساعد الفرق على خفض المخاطر قبل استغلال نقاط الضعف المعروفة.

تعتمد الماسحات التقليدية على فحوص مجدولة وأجهزة شبكية ووصول ببيانات اعتماد لتقييم الثغرات دوريًا.

تستخدم Vigilant لإدارة الثغرات وكلاء ديب سايفر الحالية لتشغيل فحوص آلية وعند الطلب عبر Windows وmacOS وLinux من دون بنية إضافية للنشر أو الصيانة.

لا. تستخدم وكيل ديب سايفر المنشور أصلًا على نقاط النهاية، بلا وكيل إضافي أو جهاز ماسح أو بنية منفصلة. فعّلها عبر سياسة في وحدة Vigilant وابدأ الفحص فورًا.

ترتب Vigilant لإدارة الثغرات الثغرات بإشارات قابلية الاستغلال الواقعية، ومنها درجات EPSS وبيانات ثغرات CISA المستغلة المعروفة (KEV) وعوامل أهمية الأعمال الخاصة ببيئتك.

يضمن ذلك تركيز المعالجة على الثغرات الأرجح استهدافًا لا الأعلى في CVSS فقط. وتجمع درجة مخاطر S1 هذه الإشارات في أولوية معالجة واحدة قابلة للتنفيذ لكل ثغرة.

نعم، عبر Vigilant التحكم في الشبكة التي تحدد كل جهاز ظاهر في شبكتك الداخلية، بما في ذلك نقاط النهاية غير المُدارة وأجهزة إنترنت الأشياء والأصول خارج الجرد. ينطبق فحص الثغرات على النقاط المحمية، ويمكن إدخال الأجهزة غير المُدارة تحت الحماية بنشر وكيل ديب سايفر من مسار الاكتشاف.

تركز إدارة الثغرات على تحديد الثغرات البرمجية المعروفة ومعالجتها في الأصول المحمية. أما إدارة التعرض فأوسع وتشمل اكتشاف الشبكة وجرد الأصول وفهم ما يظهر فيها بغض النظر عن وجود وكيل. تعالج Vigilant لإدارة الثغرات طبقة الثغرات، وتوسع Vigilant التحكم في الشبكة الصورة إلى بقية الشبكة والأجهزة غير المُدارة.

تدرّج لوني زخرفي في الخلفية

الخطوات التالية

تبدأ أفضلية الرؤية لديك من هنا

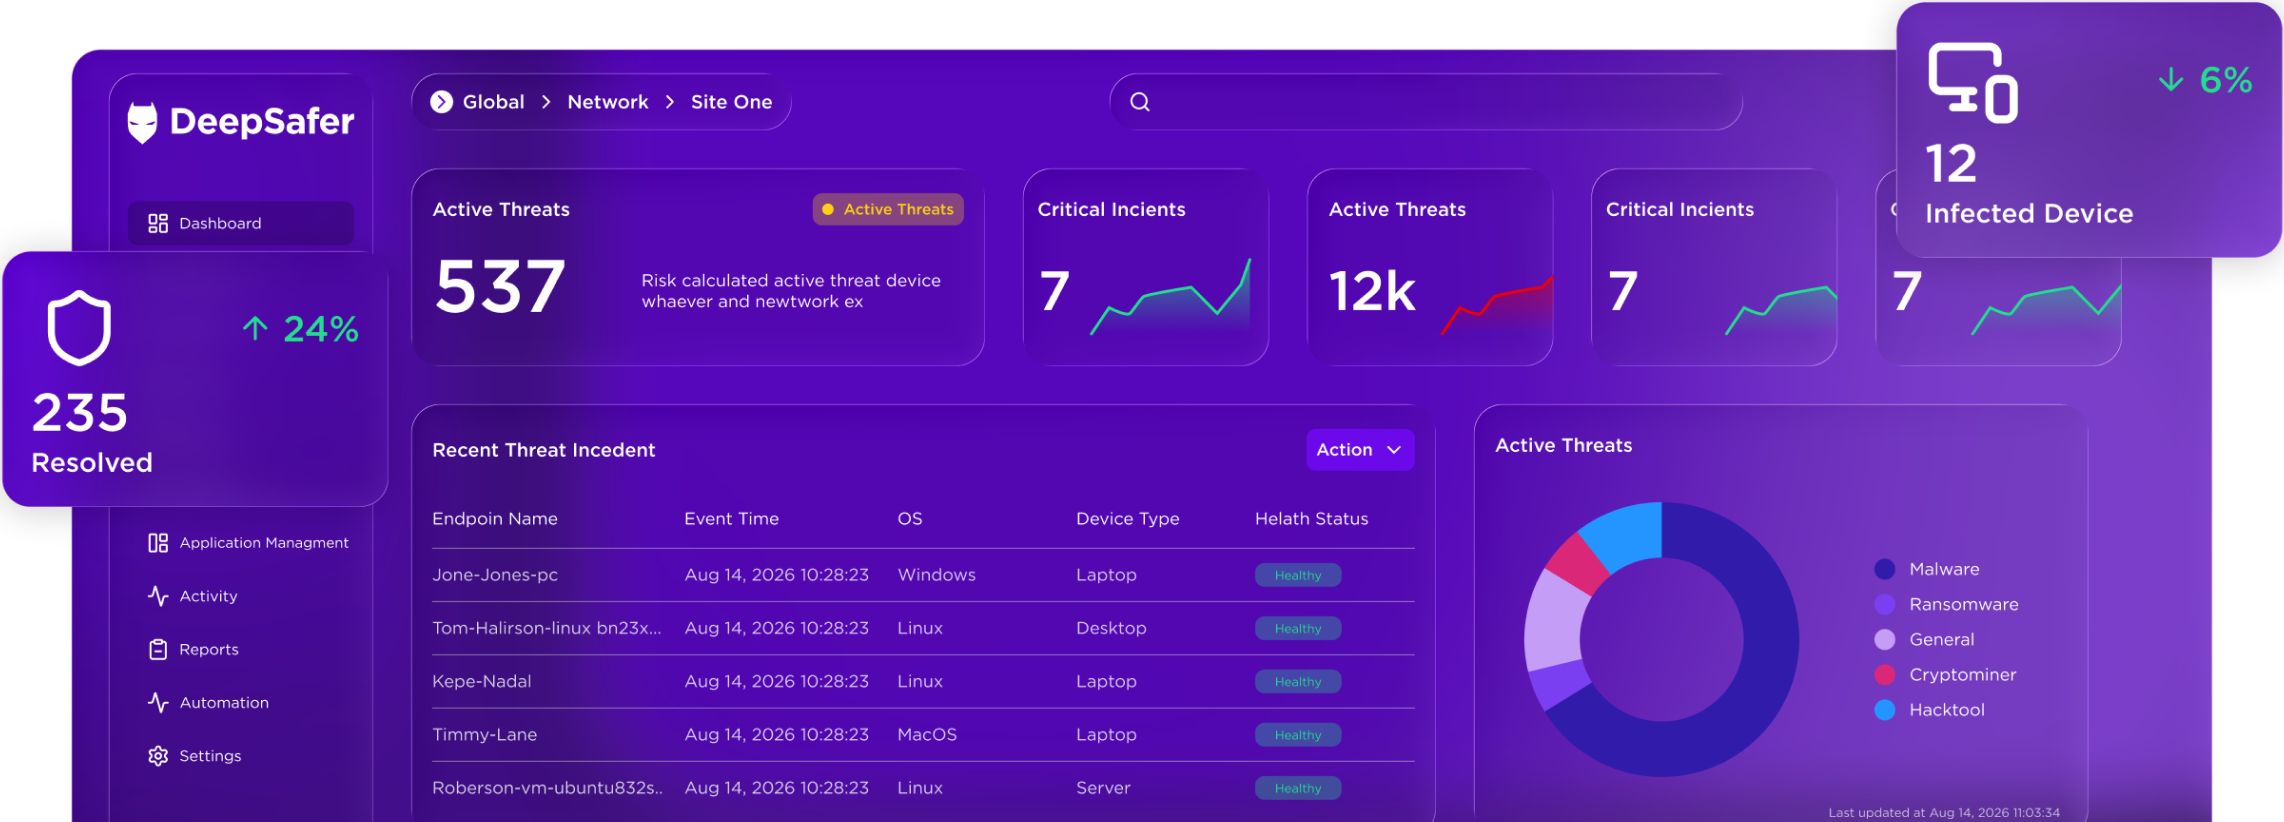
واجهة لوحة معلومات داكنة مع تنقّل مميز بالبنفسجي وبطاقات ملخص تعرض 149 و7 و78 و56 و1.2 ساعة، وجدول حالة بنصوص بنفسجية مترابطة