انتقل إلى المحتوى الرئيسي

Vigilant استخبارات التهديدات

اعرف التهديد قبل أن يضرب.

تمنحك Vigilant استخبارات التهديدات المعرفة والأدوات اللازمة لاكتشاف التهديدات السيبرانية وتحليلها والاستجابة لها قبل وصولها إلى أعمالك، محولة بيانات التهديدات العالمية إلى دفاع استباقي وواضح لمؤسستك.

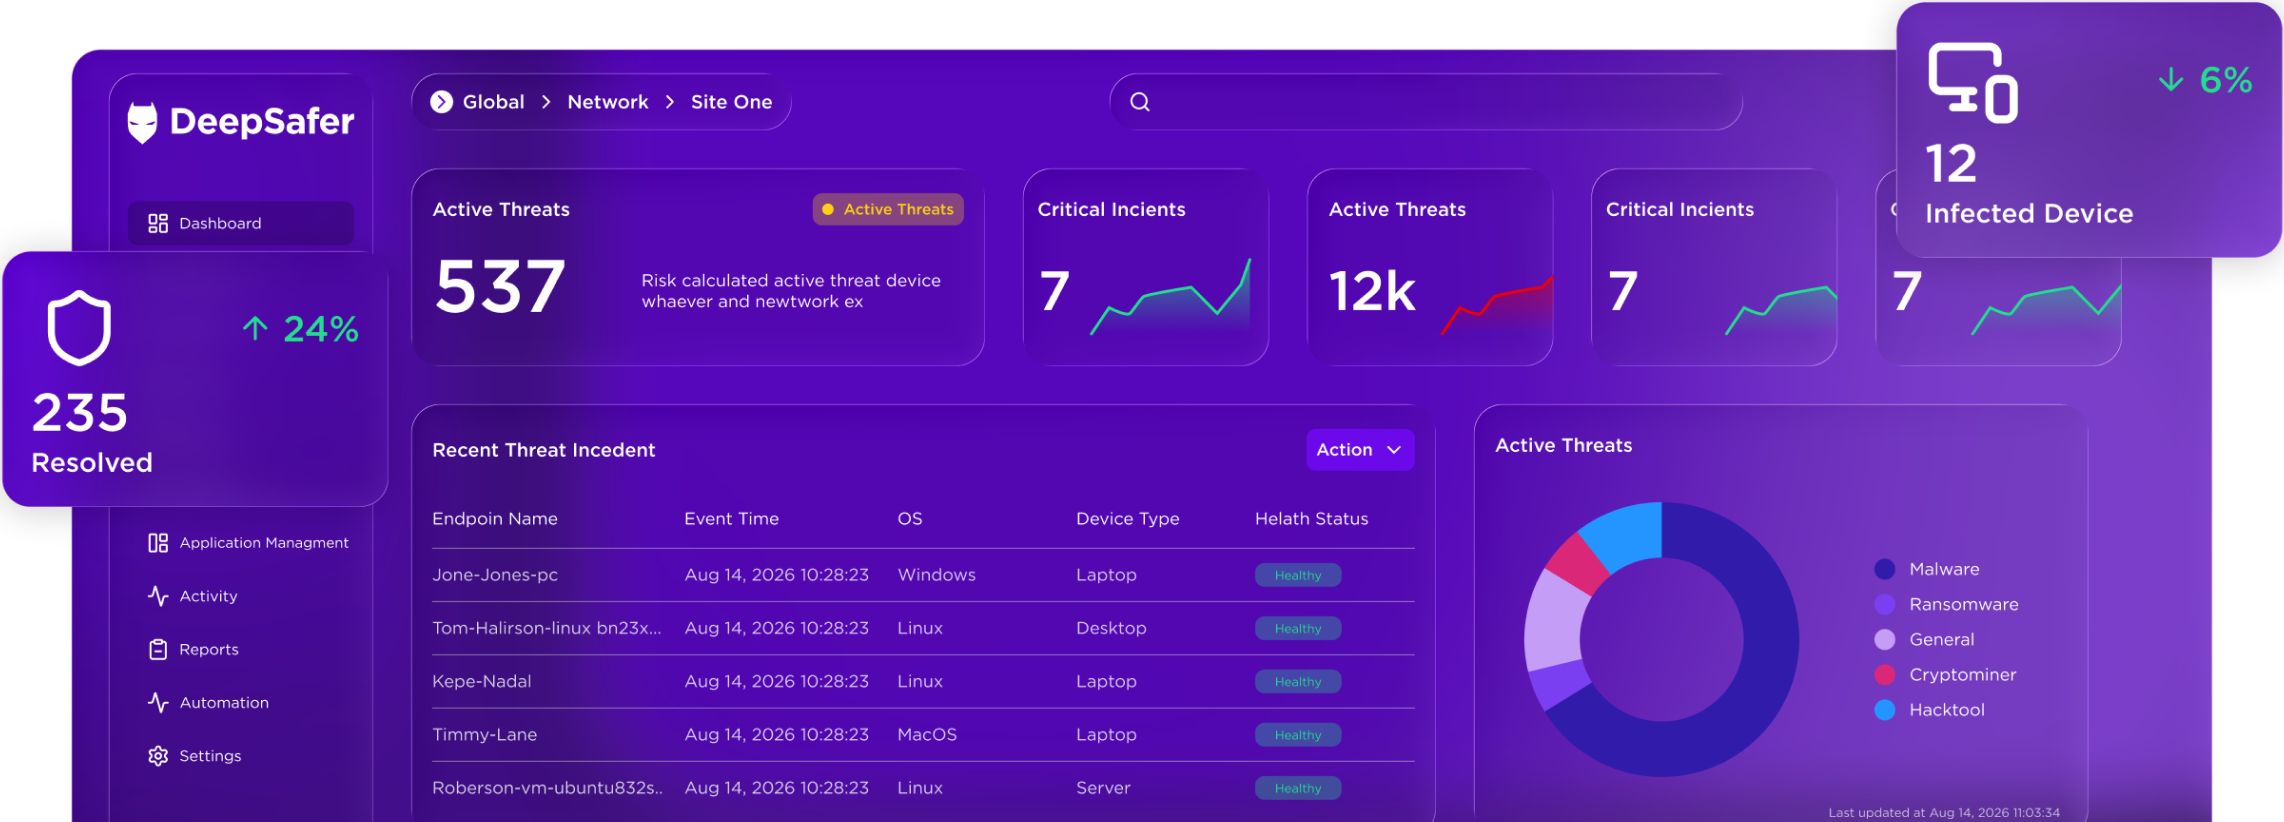
واجهة لوحة أمن سيبراني مع تبويب الثغرات المحدد ومخطط الثغرات وجدول أكثر عشرة تطبيقات خطورة

واقع اليوم

٠١
رجل بسترة رمادية وسماعات بيضاء يستخدم حاسوبًا محمولًا مع طبقات معلومات

استخبارات التهديدات

تحويل بيانات التهديدات العالمية إلى خط دفاع قوي

تجمع Vigilant استخبارات التهديدات بيانات الأمان من نقاط النهاية والشبكات والتطبيقات السحابية ومصادر الطرف الثالث الموثوقة، لتزويدك بتحديثات لحظية حول البرمجيات الخبيثة وبرامج الفدية والتهديدات الناشئة ليكون دفاعك مبنيًا دائمًا على أحدث المعلومات.

  • الحصول على تحديثات لحظية حول البرمجيات الخبيثة وبرامج الفدية والتهديدات الجديدة

  • الاستفادة من مكتبة تهديدات ضخمة مبنية من مصادر موثوقة متعددة

  • الوصول إلى معلومات تفصيلية عن جهات التهديد وأنماط الهجوم ومؤشرات الاختراق (IOCs)
٠٢
لوحة أمن بتبويب الثغرات ومرشح العام الماضي وثلاث بطاقات ملخص وجدول CVE ودرجات

السياق الأمني

فهم القصة الكاملة للهجوم

تربط استخبارات التهديدات الأحداث والأنشطة ذات الصلة في رواية واحدة واضحة، مما يساعد فريقك على فهم النطاق الكامل للهجوم، بدءًا من نقطة الدخول الأولى وحتى التحرك الجانبي والأثر النهائي.

  • ربط الأحداث المترابطة في قصة هجوم واحدة وواضحة

  • تتبع الهجوم من نقطة الدخول الأولية حتى التأثير الكامل

  • نسب الحوادث إلى جهات تهديد محددة وأنواع برمجيات خبيثة وحملات نشطة

٠٣
لوحة أمن داكنة تعرض الثغرات مع شريط مرشحات ومؤشرات CVE والخطورة وجدول الأصول والتنبيهات الحرجة

الرؤية والوضوح

مراقبة التهديدات العالمية لحظة حدوثها

تعرض خرائط التهديدات الحية التهديدات العالمية في الوقت الفعلي. يستطيع فريقك الأمني مراقبة الهجمات النشطة حول العالم ومقارنتها بالنشاط داخل بيئتك الخاصة لرصد المخاطر قبل أن تصل إليك.

  • عرض التهديدات العالمية في الوقت الفعلي على خرائط التهديدات المباشرة

  • مراقبة الهجمات النشطة حول العالم لحظة وقوعها

  • مقارنة النشاط العالمي بالأحداث داخل بيئتك الخاصة

٠٤
رجل يستخدم حاسوبًا على أريكة خضراء فاتحة في ردهة مضيئة مع طبقات شفافة

الاستجابة الفورية

التصرف التلقائي ضد التهديدات

تعمل استخبارات التهديدات بتناغم مع Vigilant XDR للاستجابة للتهديدات لحظة اكتشافها. تعمل الإجراءات المحددة مسبقًا، مثل عزل الأنظمة المصابة أو حظر حركة المرور الخبيثة، على احتواء التهديدات بسرعة وتفريغ محلليك للمهام الاستراتيجية.

  • إطلاق استجابات تلقائية لحظة اكتشاف التهديد

  • عزل الأنظمة المتأثرة وحظر حركة المرور الخبيثة بسرعة

  • تفريغ المحللين للتركيز على اتخاذ القرارات الاستراتيجية

تدرّج لوني زخرفي في الخلفية

ابدأ الآن

صندوق هندسي ثلاثي الأبعاد متناظر من ألواح شفافة لامعة حول مكعب أزرق متوهج

حالات الاستخدام

دفاعك المؤسسي. دائمًا متقدم بخطوة.

استباقي وليس مجرد رد فعل

أفضل وقت لإيقاف الهجوم هو قبل أن يبدأ. تساعد الاستخبارات اللحظية فريقك على توقع اتجاهات الهجوم وتعزيز الدفاعات قبل أن يصل التهديد إلى أنظمتك.

كتل ثلاثية الأبعاد بنفسجية وزرقاء بألواح شفافة وشبكات بيضاء والنصين B0B0 وT1021

موجزات بيانات فورية

تدفقات بيانات مستمرة من مزودين موثوقين تحافظ على حداثة وملاءمة معلوماتك الاستخباراتية.

استكشف المنصة
Purple smartphone protected by a translucent security shield

توقع الهجمات

من خلال معرفة أحدث اتجاهات الهجوم، يستطيع فريقك تعزيز الدفاعات قبل وصول التهديدات.

استكشف المنصة
مشهد مكتب مستقبلي أزرق وبنفسجي لرجل أمام شاشة Apple مع النص T1486 T1602 443

تقليل المخاطر مبكرًا

التصرف وفق التحذيرات المبكرة لخفض مستوى التعرض قبل حدوث أي ضرر.

استكشف المنصة

استخبارات التهديدات في العمل

مؤشرات أوضح وقرارات تستند إلى السياق.

يساعد Vigilant Threat Intelligence الفرق على مراجعة مؤشرات التهديد وسياقها وتحديد ما يستدعي التحقيق أو المتابعة في بيئتها.

  1. 01

    اجمع

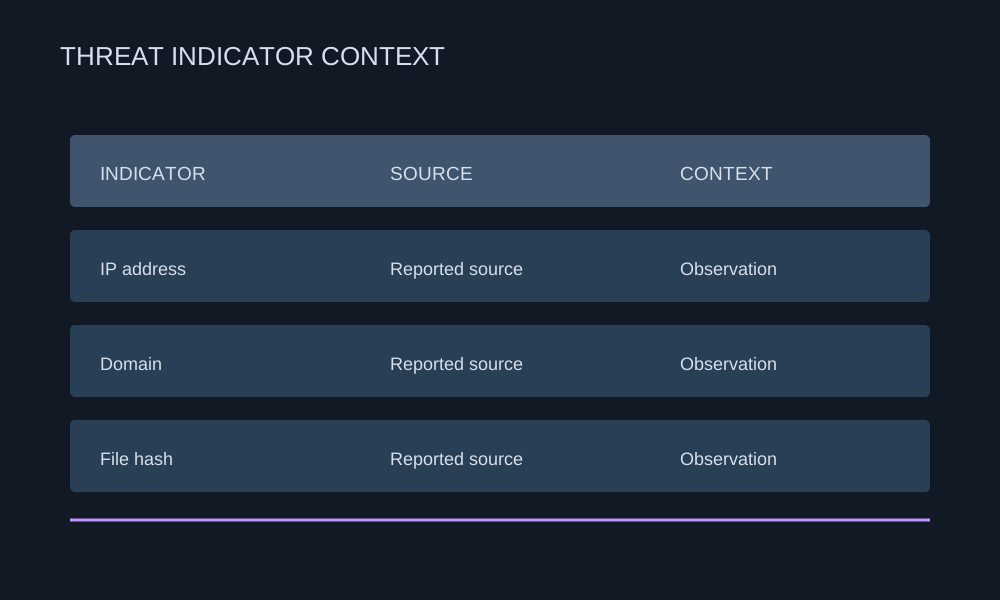
    اجمع المؤشرات والمعلومات الداعمة لبدء تحقيق محدد وواضح.

    أنواع مؤشرات توضيحية مع مصادر الإبلاغ وسياق الرصد
  2. 02

    تحقق

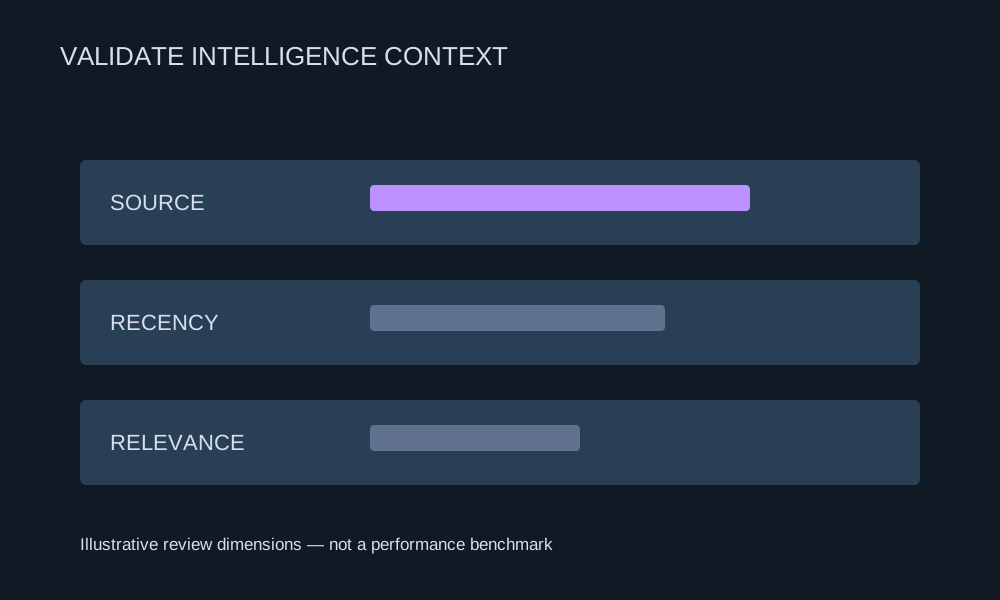
    راجع المصدر وحداثة الرصد ومدى الصلة قبل تحديد علاقة التهديد المبلغ عنه ببيئتك.

    أبعاد توضيحية لمراجعة سياق استخبارات التهديدات
  3. 03

    تابع

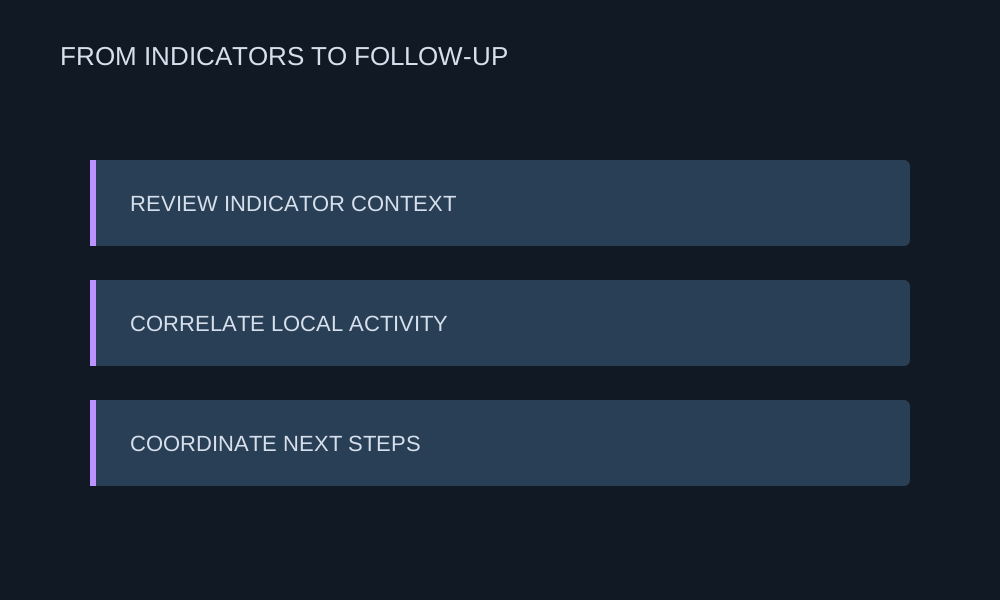
    اربط النتائج ذات الصلة بالنشاط المحلي ونسق الخطوات التالية مع فرق العمليات الأمنية.

    مراجعة المؤشرات وربط النشاط المحلي وتنسيق المتابعة

العملاء واحتياجات القطاعات

أمن يواكب المؤسسات التي تربط اليمن.

من شبكات الاتصالات إلى خدمات الهاتف المحمول، استكشف أولويات الحماية المحلية وإمكانات ديب سايفر المرتبطة بها.
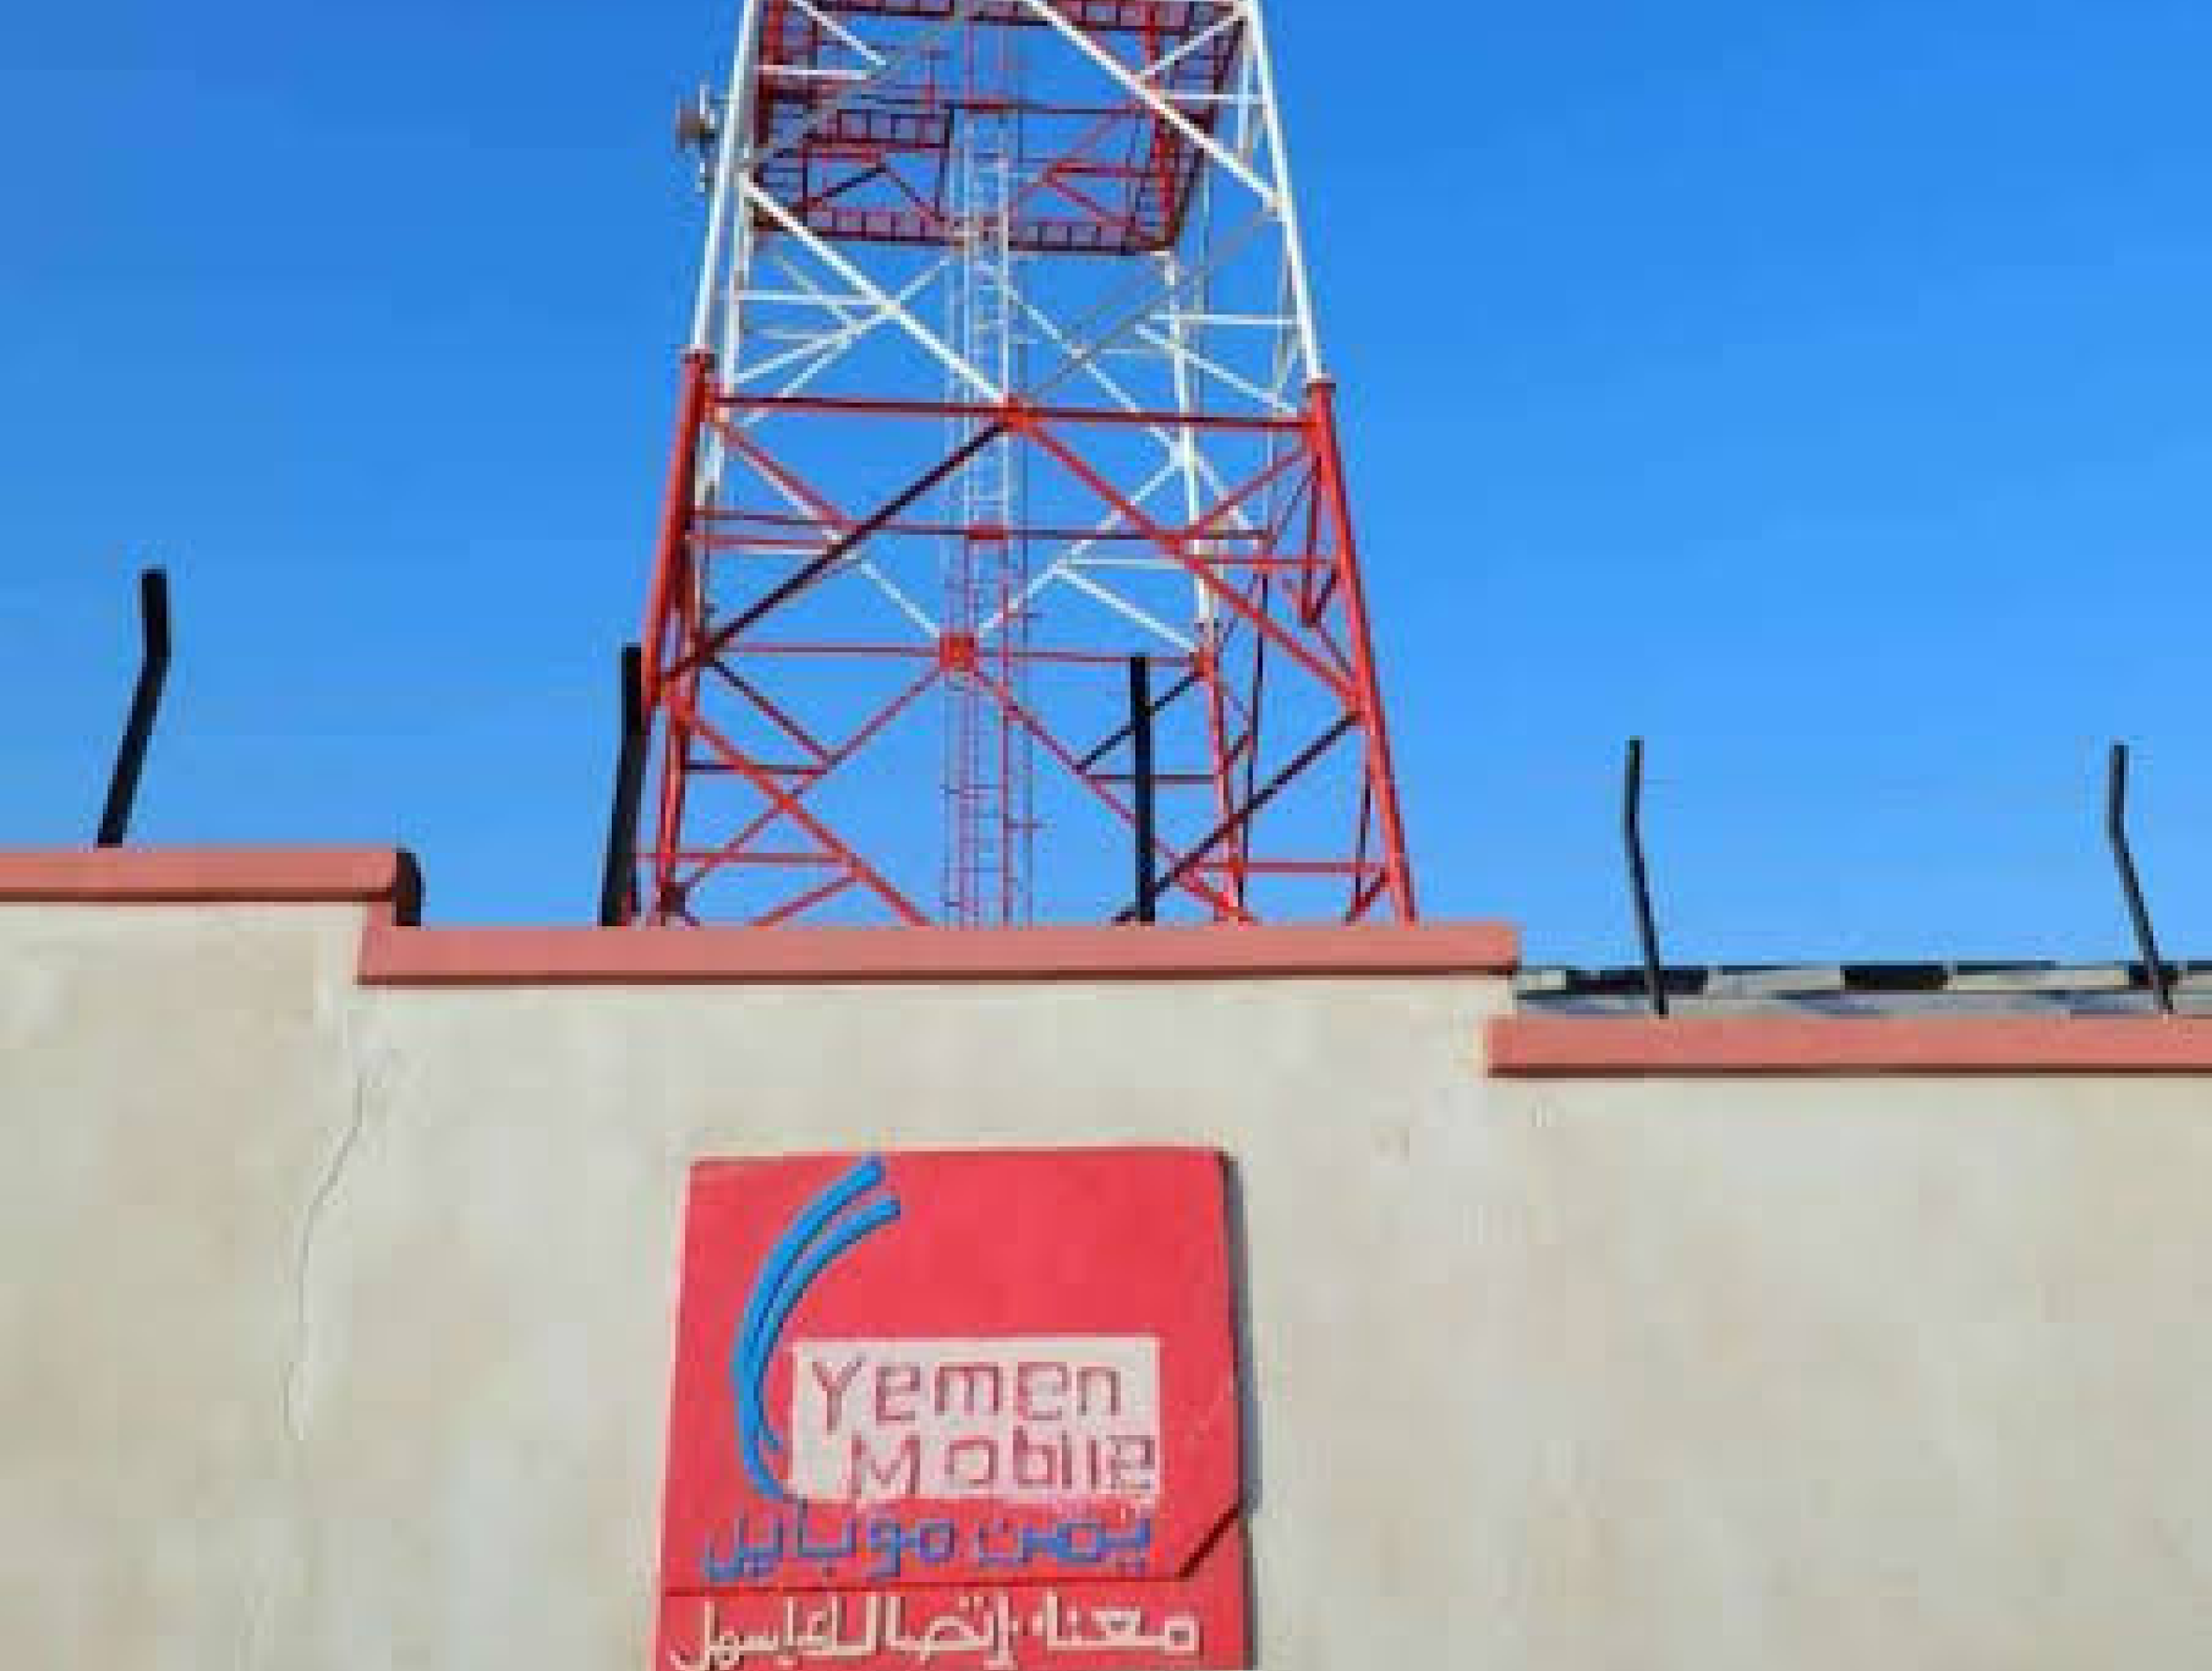
برج اتصالات وموقع تابع ليمن موبايل

سياق التهديدات يدعم فرق الحماية.

Yemen Mobile

الخدمات المتنقلة وأمن الأجهزة

راجع المؤشرات التي قد ترتبط بخدمات الاتصالات واربطها بسياق الأجهزة والنشاط المحلي.


استكشف الحل
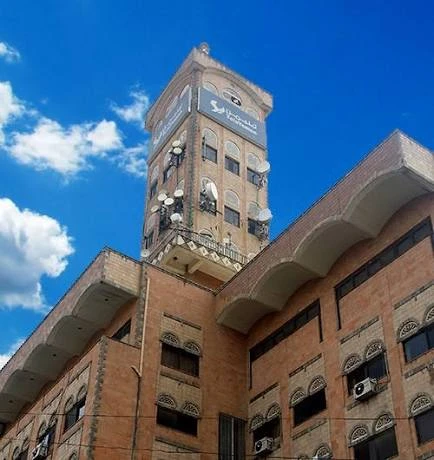
مبنى تيليمن وبرج الاتصالات

مراجعة موجهة لمخاطر البنية التحتية.

TeleYemen

الاتصالات والبنية التحتية

استخدم مصادر المؤشرات وحداثتها وسياقها لتوجيه التحقيق في النشاط ذي الصلة.


استكشف الحل
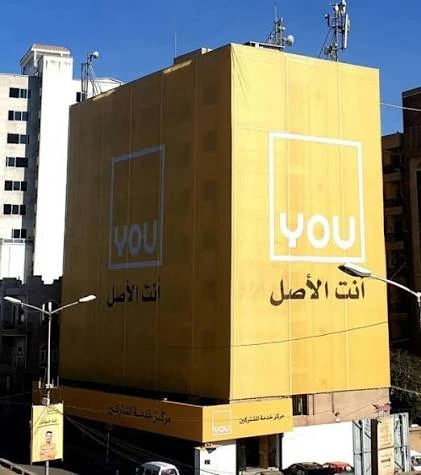
مبنى شركة يو بواجهته الصفراء وشعار الشركة

استخبارات قابلة للمناقشة والمتابعة.

YOU

الشركة اليمنية العمانية المتحدة للاتصالات

شارك الأدلة ذات الصلة مع فرق العمليات لمراجعة الفرضيات وتنسيق الخطوات التالية.


استكشف الحل

لماذا ديب سايفر

استخبارات تساعدك على توجيه التحقيق.

راجع المؤشرات ومصادرها وسياقها وحداثتها لتحديد ما يحتاج إلى متابعة بالتنسيق مع فرق العمليات الأمنية.
مؤشرات التهديد ضمن مسار مراجعة واحد

مؤشرات التهديد ضمن مسار مراجعة واحد

راجع المؤشرات والمعلومات الداعمة دون اعتبار كل إشارة مبلغ عنها حادثاً مؤكداً.

اربط المؤشرات ببيئتك

اربط المؤشرات ببيئتك

استخدم النشاط المحلي وسياق الأصول لفهم مدى صلة المؤشر بمؤسستك.

المصدر وحداثة الرصد مهمان

المصدر وحداثة الرصد مهمان

راجع مصدر المعلومات ووقت رصدها قبل تحديد خطوات المتابعة.

سياق مشترك لفرق الأمن

سياق مشترك لفرق الأمن

اجمع المحللين وفرق العمليات حول الأدلة ذات الصلة وسؤال تحقيق واضح.

دعم مسار بحث موجه عن التهديدات

دعم مسار بحث موجه عن التهديدات

استخدم الاستخبارات لصياغة الفرضيات والتحقيق في النشاط المرتبط عبر المؤسسة.

التكامل مع المنصة

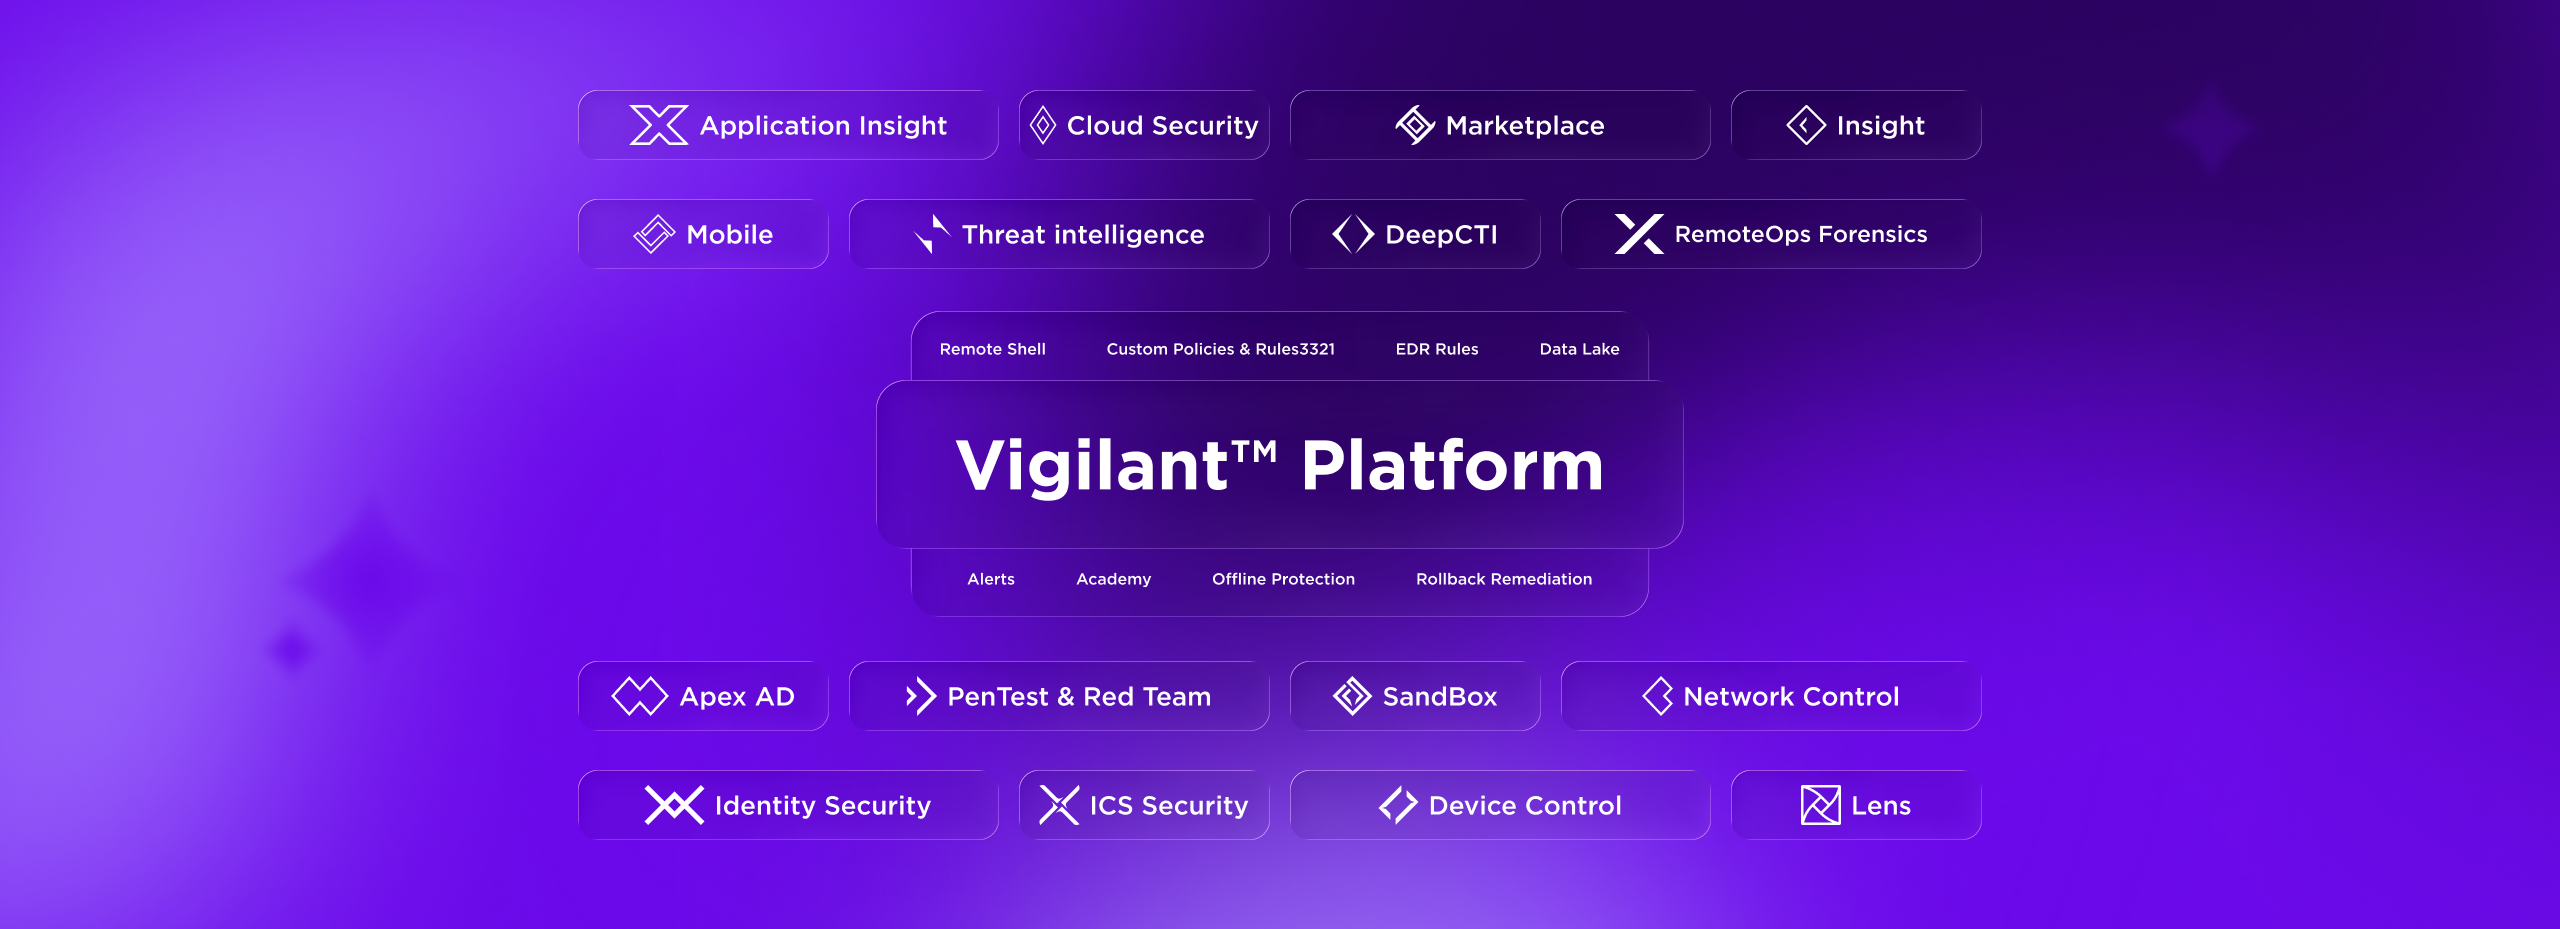
أقوى معاً.. منصة واحدة بلا أي ثغرات.

تصميم مستقبلي لواجهة مستخدم بعنوان «منصة Vigilant» يضم منصة نيون وكرة مضيئة وأقسامًا معنونة وشريطًا جانبيًا باسم ديب سايفر
٠١

Vigilant Insight

توضح استخبارات التهديدات هوية المهاجم وكيفية الهجوم، ويستخدم Insight هذا السياق للبحث عن النشاط نفسه داخل بيئتك.

٠٢

Vigilant Lens

يكتشف Lens كل جهاز على شبكتك، وتوضح استخبارات التهديدات الأجهزة المعرضة للتهديدات النشطة لتركيز الحماية حيث تشتد الحاجة.

٠٣

Vigilant Network Control

عندما تحدد استخبارات التهديدات خطرًا ما، يتدخل Network Control لعزل الأنظمة المتأثرة وحظر الاتصالات الخبيثة فورًا.

هل تحتاج إلى إجابات؟

الأسئلة الشائعة

تمنحك Vigilant استخبارات التهديدات معرفة لحظية بالتهديدات السيبرانية حتى تتمكن من اكتشافها وتحليلها والاستجابة لها قبل أن تؤثر على أعمالك، محولة بيانات التهديدات العالمية إلى دفاع استباقي واضح.

تجمع بيانات الأمان من نقاط النهاية والشبكات والتطبيقات السحابية ومصادر الطرف الثالث الموثوقة، مما يمنحك رؤية واسعة ومحدثة للتهديدات التي تهم مؤسستك.

تعرض خرائط التهديدات الحية التهديدات العالمية في الوقت الفعلي، مما يتيح لفريقك مراقبة الهجمات النشطة حول العالم ومقارنتها بالنشاط داخل بيئتك لرصد المخاطر مبكرًا.

نعم. تربط استخبارات التهديدات الحوادث بجهات تهديد محددة وأنواع برمجيات خبيثة وحملات نشطة، مما يساعد فريقك على فهم الغاية والأثر المحتمل لكل هجوم.

نعم. بالعمل مع Vigilant XDR، يمكنها إطلاق استجابات محددة مسبقًا لحظة اكتشاف التهديد، مثل عزل الأنظمة المتضررة أو حظر الاتصالات المشبوهة لاحتواء التهديد على الفور.

توفر استخبارات التهديدات السياق الأمني الذي يدعم المنصة بأكملها؛ حيث تساعد Insight على صيد التهديدات، وتوضح لـ Lens الأجهزة المعرضة للخطر، وتوجه Network Control لاحتواء الهجمات النشطة لتوفير حماية استباقية وموحدة.

تدرّج لوني زخرفي في الخلفية

الخطوات التالية

حوّل معرفتك بالتهديدات إلى قوة دفاعية.

واجهة لوحة معلومات داكنة مع تنقّل مميز بالبنفسجي وبطاقات ملخص تعرض 149 و7 و78 و56 و1.2 ساعة، وجدول حالة بنصوص بنفسجية مترابطة