مراقبة واكتشاف التهديدات على مدار الساعة طوال أيام الأسبوع
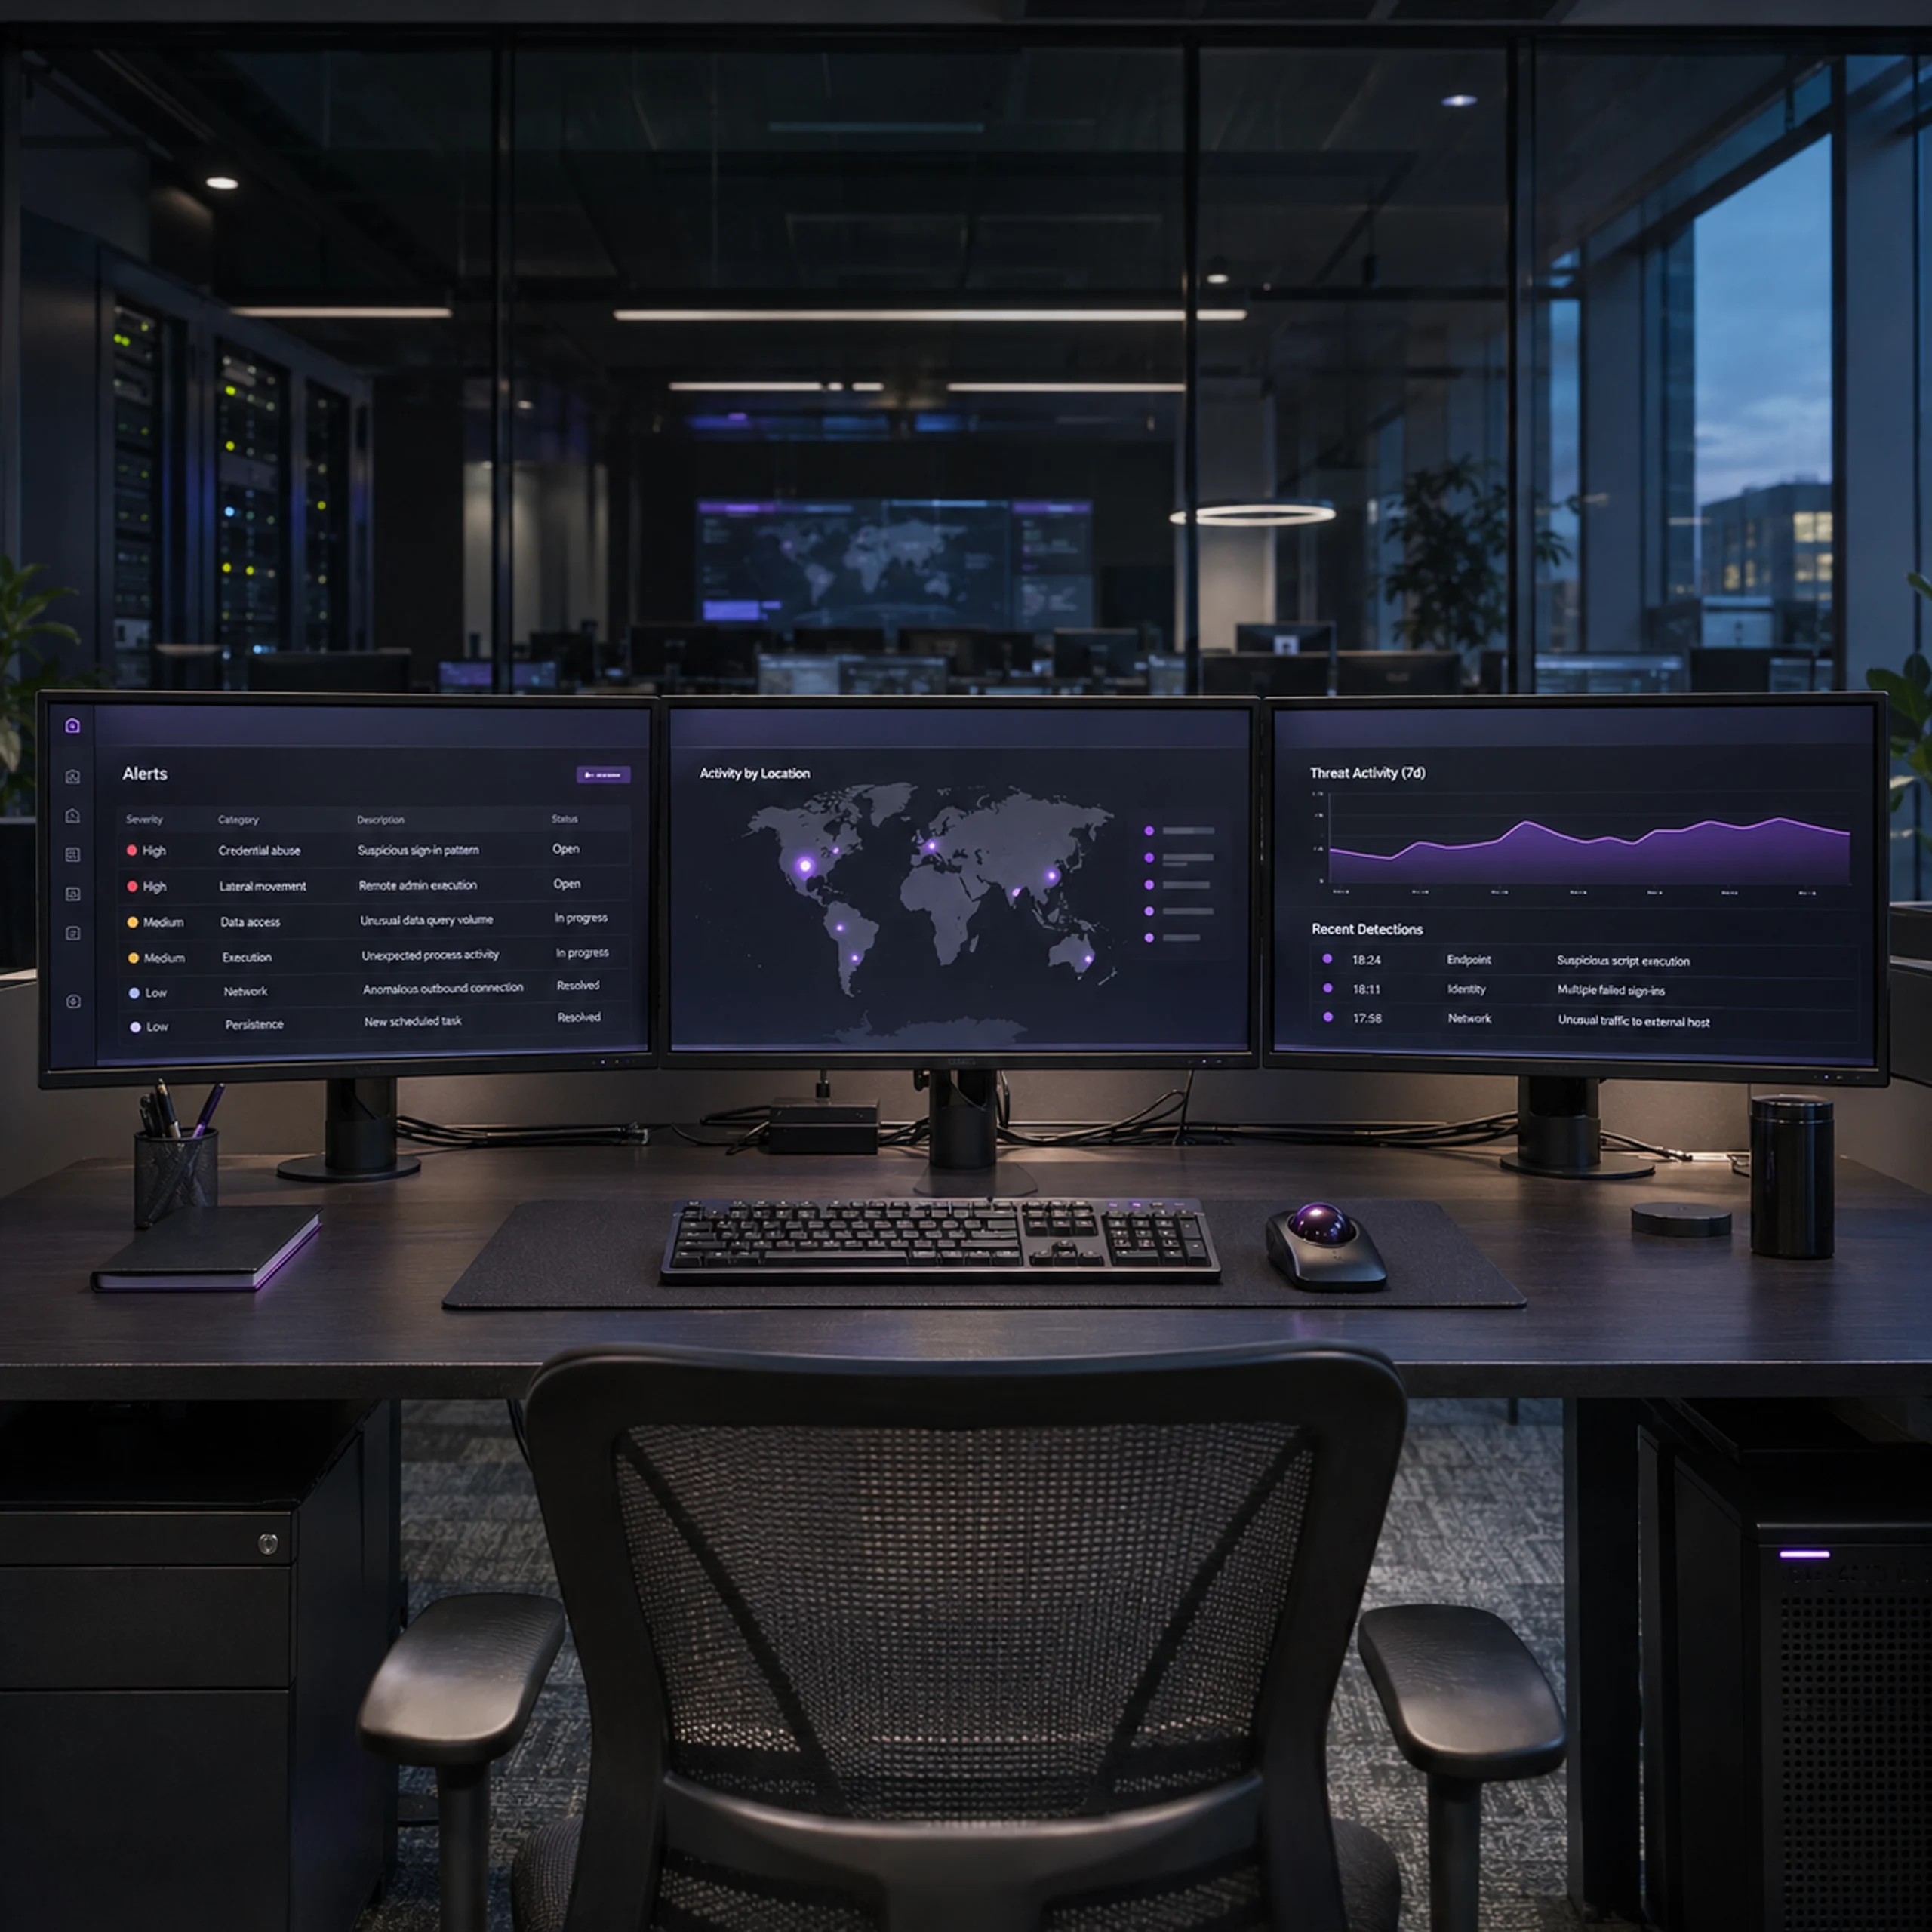
مراقبة على مدار الساعة طوال أيام الأسبوع عبر نقاط النهاية والشبكات والبيئات السحابية باستخدام تقنيات الكشف عن التهديدات المدعومة بالذكاء الاصطناعي.
Vigilant MDR + DFIR
في عالم تتطور فيه التهديدات السيبرانية باستمرار، أنت بحاجة إلى أكثر من مجرد الكشف—أنت بحاجة إلى شريك قادر على الاستجابة والتحقيق والحماية. تجمع خدمة Vigilant MDR + DFIR من ديب سايفر بين الكشف والاستجابة المُدارة على مدار الساعة طوال أيام الأسبوع (MDR) لتقديم أمن سيبراني شامل من البداية إلى النهاية.
ميزة MDR
مراقبة على مدار الساعة طوال أيام الأسبوع عبر نقاط النهاية والشبكات والبيئات السحابية باستخدام تقنيات الكشف عن التهديدات المدعومة بالذكاء الاصطناعي.
نخبة من الخبراء يصطادون التهديدات الخفية، ويحللون الأنماط، ويحيّدون المخاطر قبل تصاعدها.
احتواء فوري، وتحقيق، ومعالجة للحد من الأضرار وضمان استمرارية الأعمال.
ناقش التغطية والأنظمة المدعومة ومسؤوليات التصعيد وتوقعات الاستجابة مع فريق ديب سايفر. يجب أن يتناسب نطاق الخدمة مع بيئتك ومتطلباتك التشغيلية.
لماذا تختار خدمة ديب سايفر MDR؟
الإدارة الاستباقية لعمليات الكشف عن التهديدات والاستجابة لها لضمان حماية فورية والحد من الأضرار.
تحقيقات رقمية متقدمة لتحليل الحوادث الأمنية، مع تقديم استجابات دقيقة وخطط استعادة فعالة لاحتواء التهديدات.
وصول لحظي إلى إحدى أشمل شبكات معلومات التهديدات في العالم، مع إثراء مؤشرات الاختراق وملفات الجهات المهاجمة وتتبع الحملات ضمن كل تحقيق.
تحقيق استباقي في التهديدات غير المكتشفة باستخدام أساليب تحليلية متقدمة للكشف عن الأنشطة الخبيثة.
دعم فني متخصص لحل المشكلات الأمنية بسرعة وكفاءة، سواء ميدانيًا أو عن بُعد.
تحليل معمّق لجودة وكفاءة بنيتك التحتية الرقمية، يساعد على تحديد نقاط القوة والضعف.
بدء الاستخدام
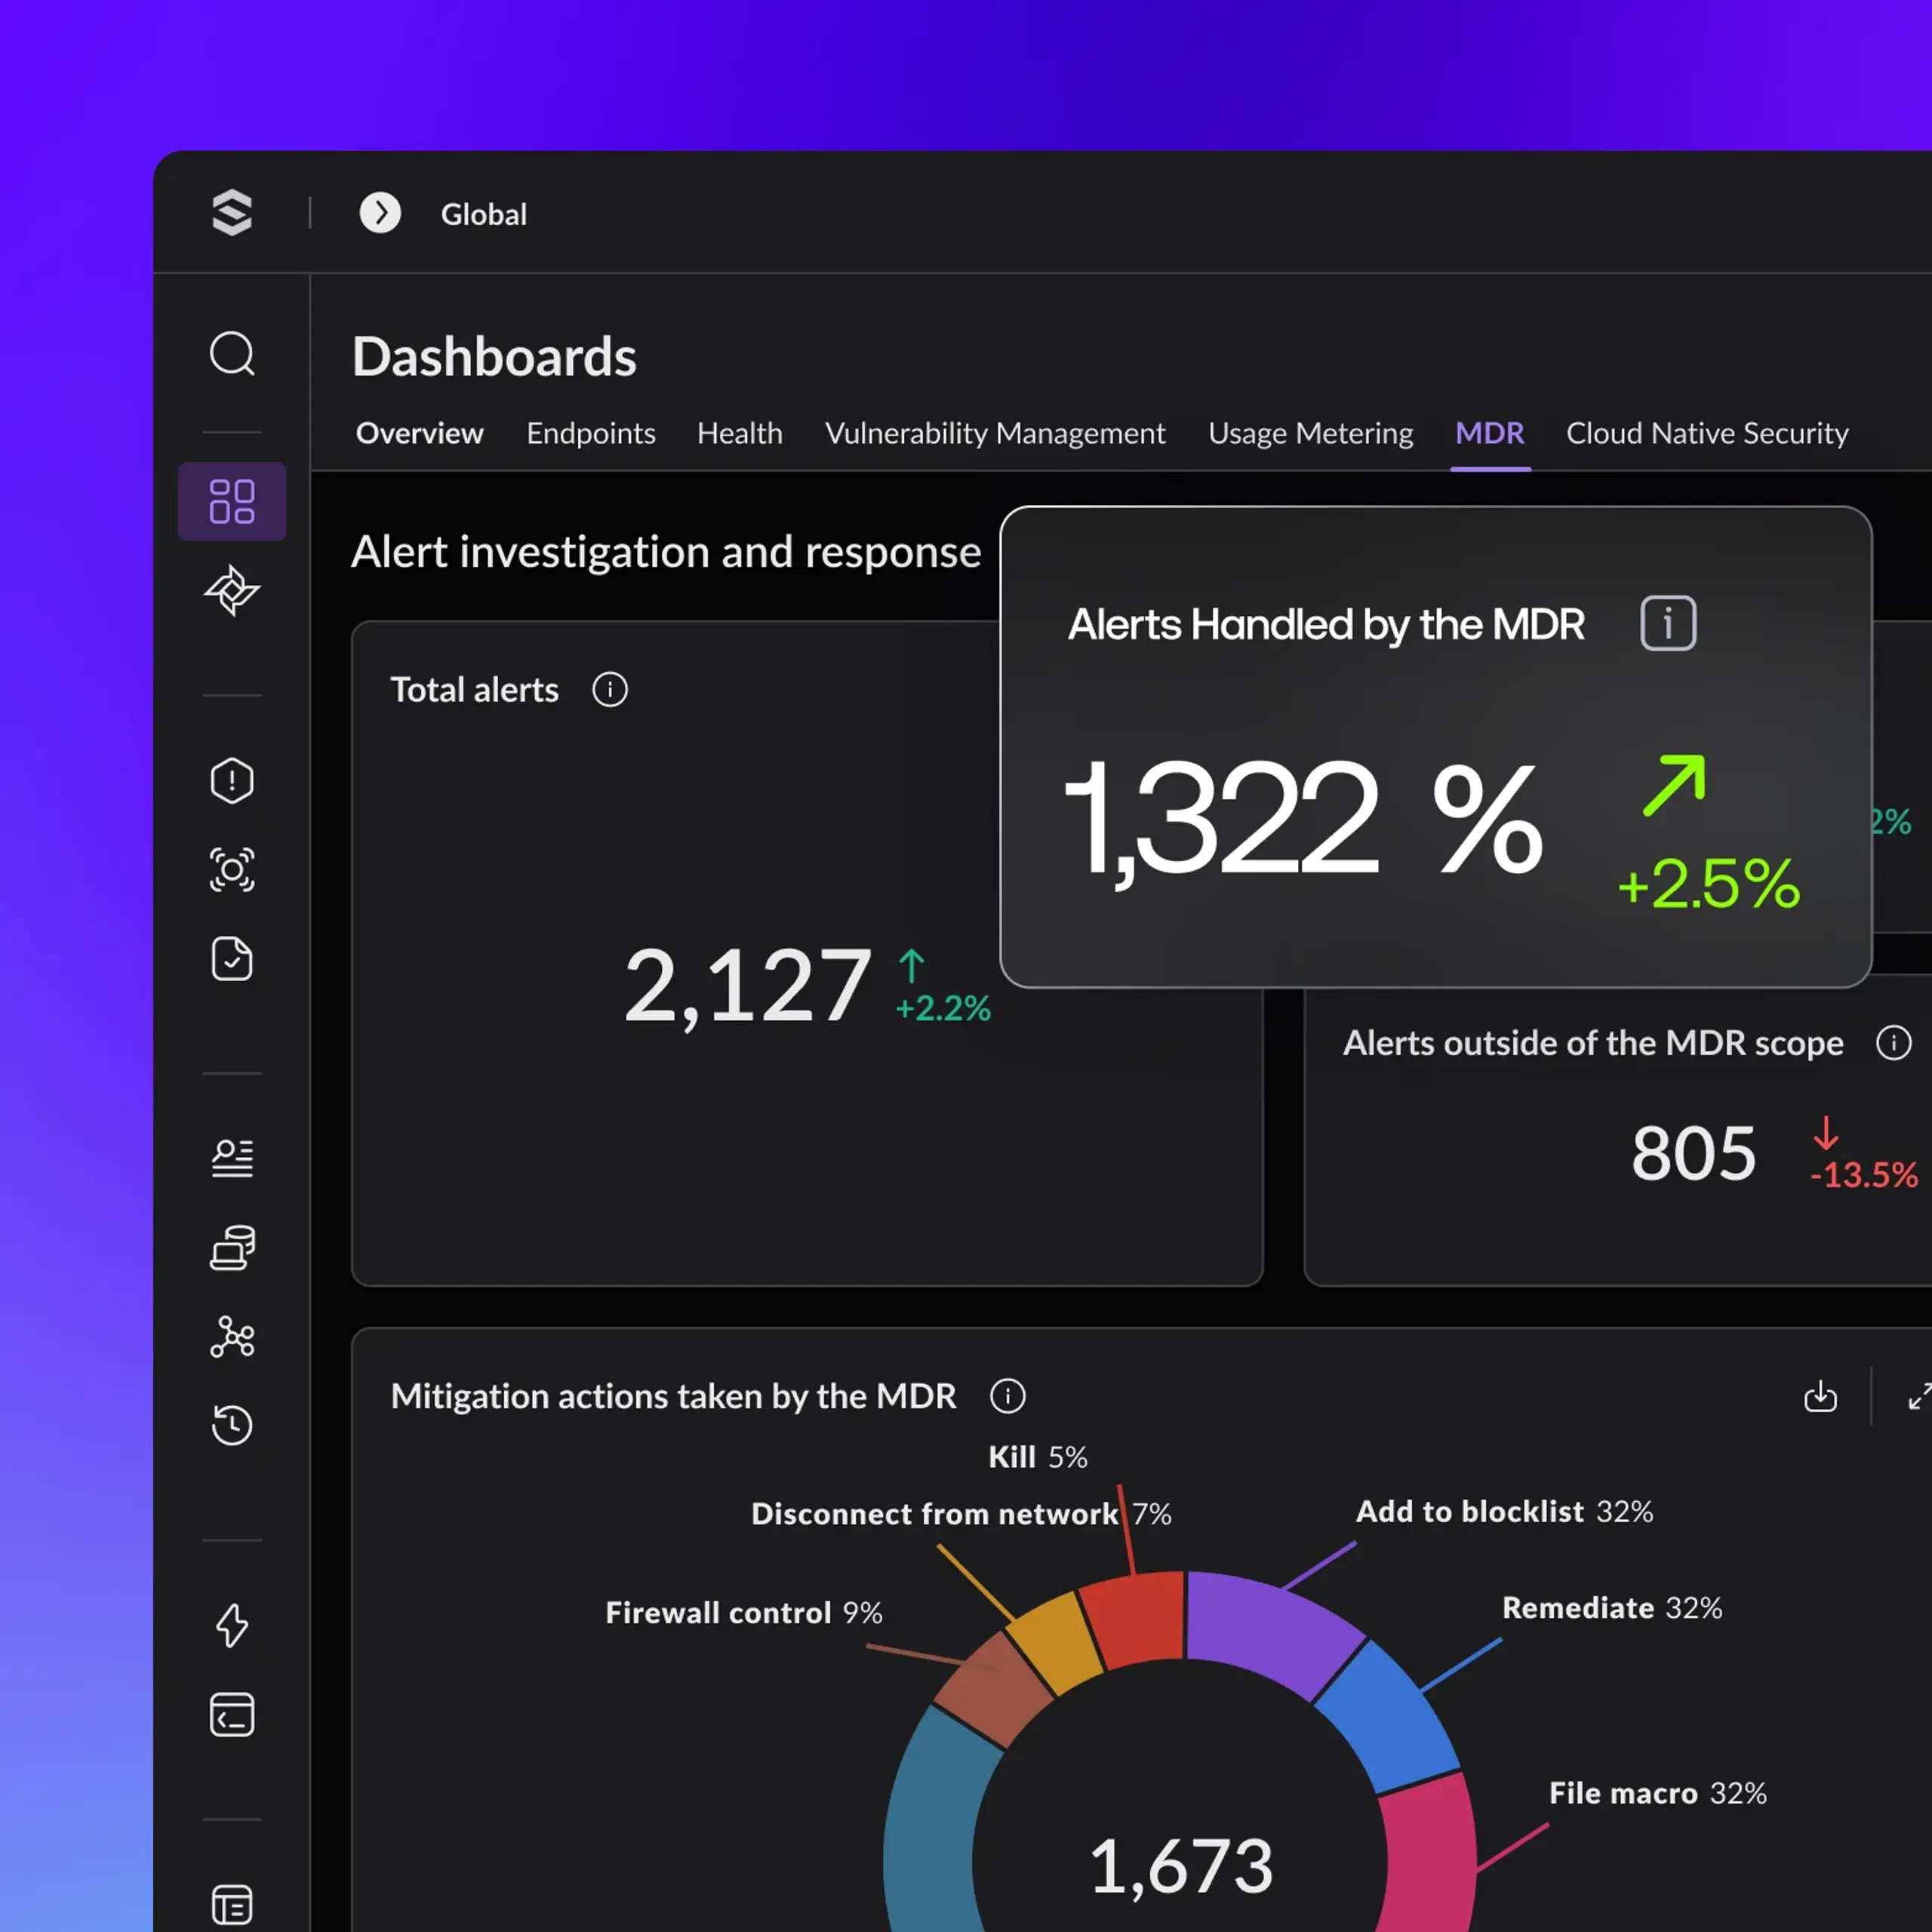
توفر خدمة Vigilant MDR مراقبة مستمرة على مدار الساعة عبر نقاط النهاية وبيئات العمل السحابية والهويات والشبكات، لتمنحك رؤية دائمة على كامل سطح الهجوم دون أي نقطة عمياء.
مراقبة على مدار الساعة طوال أيام الأسبوع عبر نقاط النهاية والسحابة والهوية. يكشف الذكاء الاصطناعي السلوكي واستخبارات Google للتهديدات عن التهديدات في الوقت الفعلي. متوسط زمن الاكتشاف: 3.3 دقيقة.
يتم التحقق من كل تنبيه من قبل محللين معتمدين، وليس من خلال إجراءات آلية. يقوم Purple AI بإثراء السياق. يقوم خبراء بشريون بتأكيد درجة الخطورة. يتم تصفية النتائج الإيجابية الكاذبة قبل وصولها إلى فريقك.
يتم احتواء التهديدات المؤكدة بسرعة الآلة. يتم إيقاف العمليات الخبيثة، وعزل نقاط النهاية، والتراجع عن التغييرات غير المصرح بها. يتم احتواء التهديدات المؤكدة بسرعة الآلة، وفقًا لسياسة الاستجابة المُعدة لديك.
يتم تزويد فريقك بالسياق الكامل للحادث مع الخطوات التالية الموصى بها. وفي الحوادث الحرجة، يتوفر خبراء التحقيق الجنائي الرقمي (DFIR) للاحتواء السريع والاستعادة الجنائية.
مجموعة خدمات ديب سايفر
ناقش التغطية والأنظمة المدعومة ومسؤوليات التصعيد وتوقعات الاستجابة مع فريق ديب سايفر. يجب أن يتناسب نطاق الخدمة مع بيئتك ومتطلباتك التشغيلية.
تقييمات للاستعداد للاختراق والتعرض له، واستجابة سريعة للحوادث من خبراء DFIR. استعد قبل الحادث وتعافَ بسرعة أكبر بعده.
صيد استباقي قائم على المعلومات تقوده نخبة المحللين ويدعمه Google استخبارات التهديدات، مع التحقق من صيد التهديدات السلوكية والناشئة مقابل بيانات القياس لديك.
اختر مستوى التغطية
أولويات الخدمة
الموارد
الخطوات التالية