انتقل إلى المحتوى الرئيسي
تدرّج لوني زخرفي في الخلفية

التحليل المتقدم للبرمجيات الخبيثة والتفجير الآمن

اكشف التهديدات الخفية. ارتقِ بأمانك: ارفع، حلّل، حَيّد الخطر.

توفر منصة Vigilant Sandbox بيئة افتراضية معزولة ومحكمة لتفجير وتحليل الملفات والروابط والبرمجيات المشبوهة في الوقت الفعلي. مكّن فرق مركز العمليات الأمنية (SOC) ومحققي التهديدات من استخراج سجلات الذاكرة والمؤشرات التهديدية (IOCs) ومطابقتها مع إطار MITRE ATT&CK بأمان تام وبلا خطر على أنظمتك.
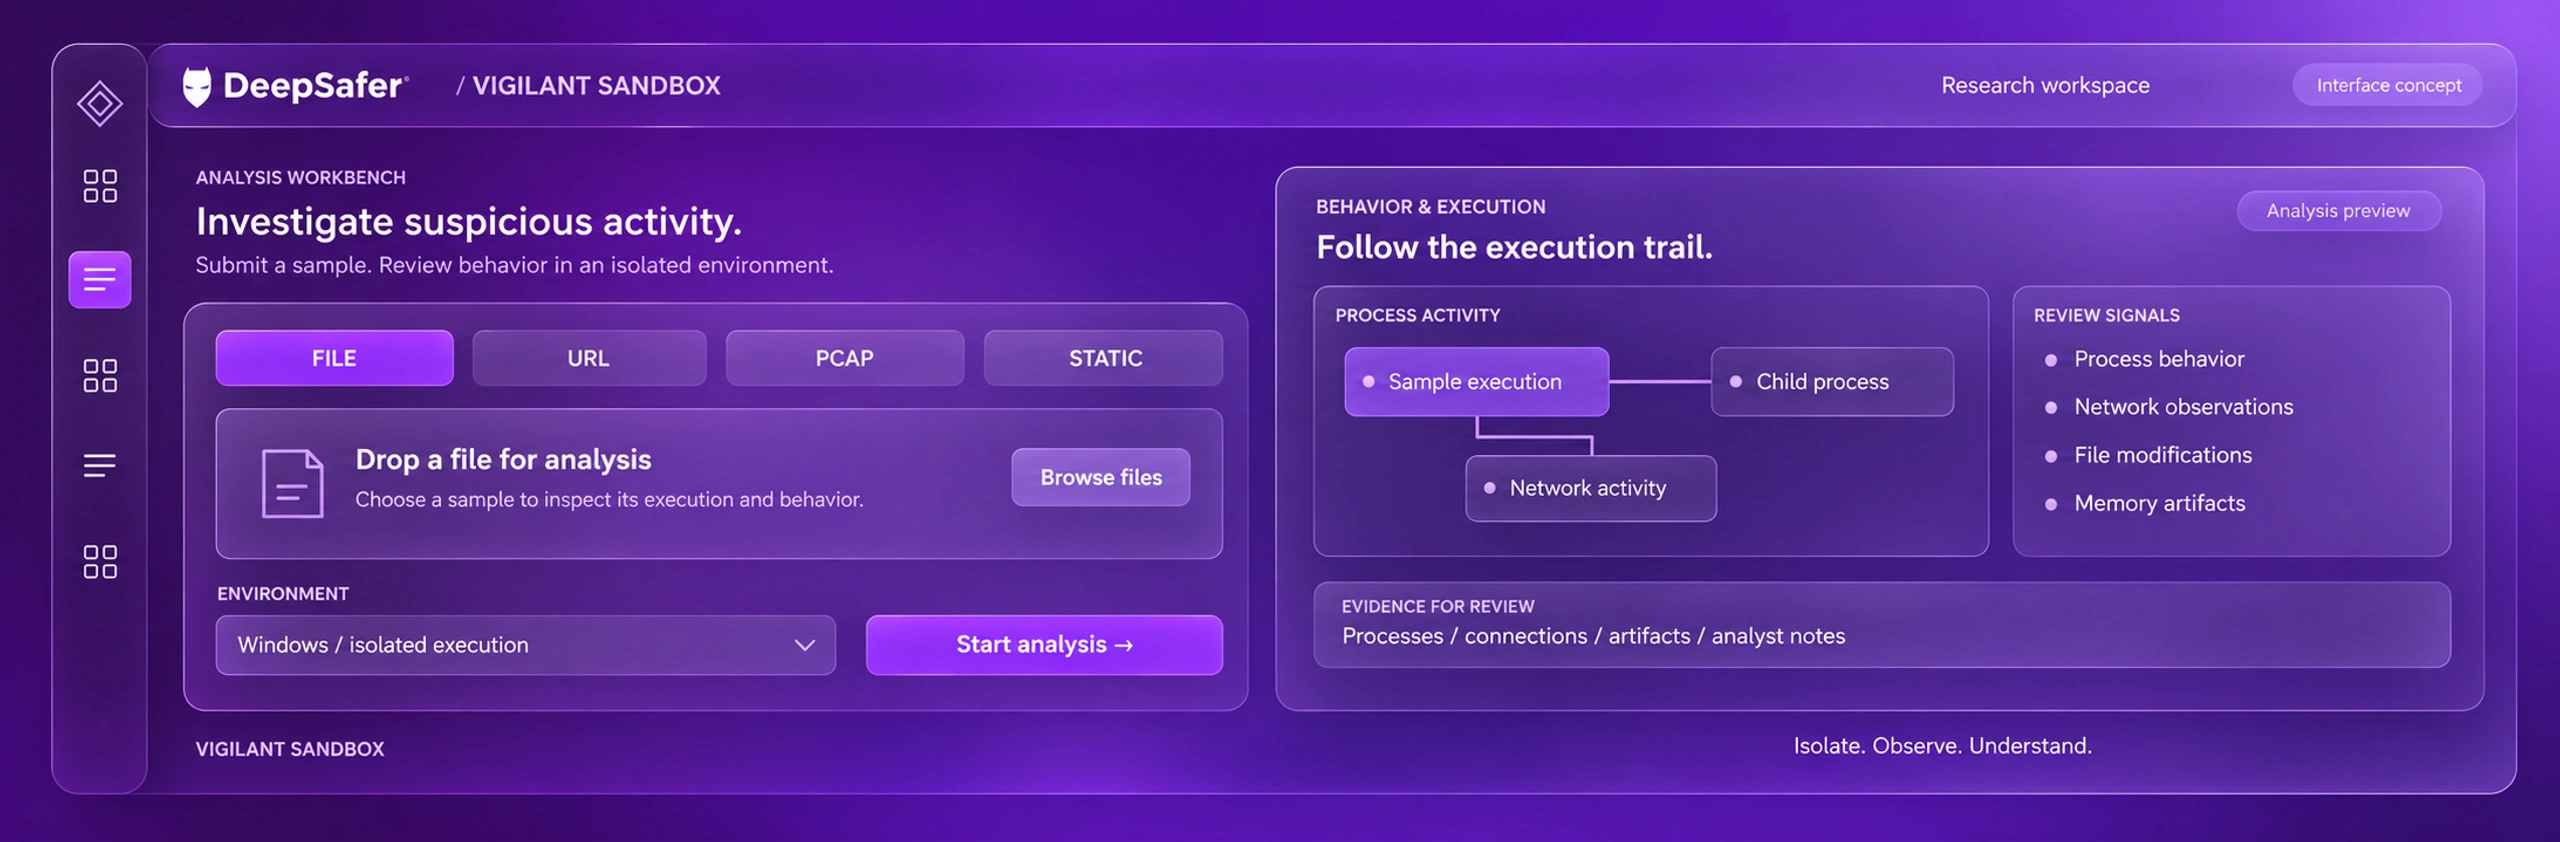
تصور لواجهة ساندبوكس يوضح إرسال العينات ونشاط التنفيذ ومراجعة السلوك

يحظى بثقة

واقع اليوم

تقنيات التحليل المتقدم

بيئة تفجير ذكية تكشف أعقد التهديدات

تجمع منصة Vigilant Sandbox بين التفجير التفاعلي الحي، والمراقبة السلوكية الدقيقة على مستوى النواة، واستخراج المؤشرات التهديدية المتوافقة مع إطار MITRE ATT&CK.
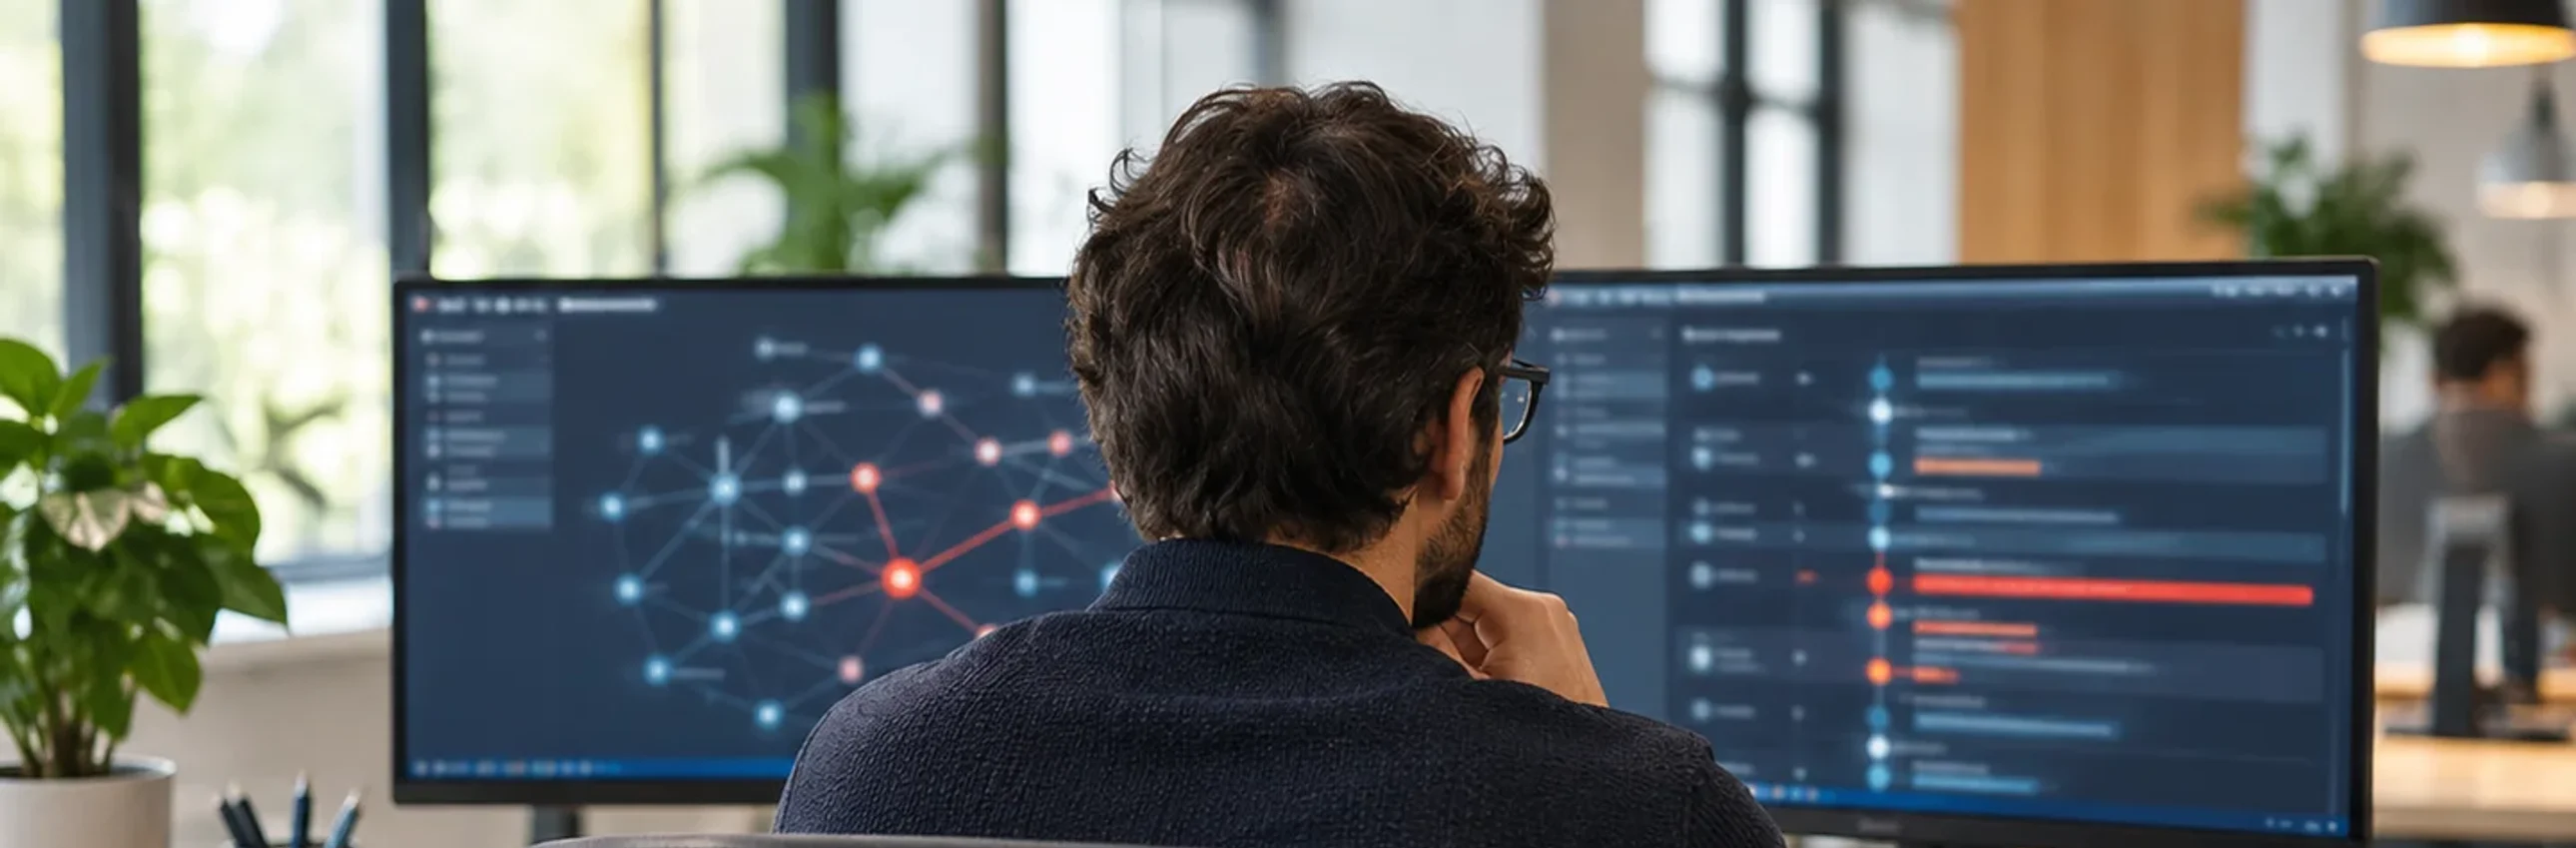
محلل يراجع النشاط المترابط ضمن بيئة للتحقيق

تفجير ديناميكي تفاعلي عبر أنظمة متعددة

تشغيل العينات المشبوهة في بيئات افتراضية مخصصة (Windows، Linux، macOS، Android) مع إمكانية التفاعل الحي لتجاوز اختبارات التحقق وتتبع مراحل الهجوم خطوة بخطوة.

استكشف المزيد
محلل أمني يفحص النشاط عبر محطة عمل مخصصة

كشف عميق على مستوى النواة والذاكرة

مراقبة دقيقة لحقن الذاكرة (Process Injection) وتعديلات السجلات واستدعاءات الـ API بآليات رصد غير مرئية تحبط محاولات البرمجيات الخبيثة في الهروب والتخفي.

استكشف المزيد
استخراج المؤشرات التهديدية ومطابقة MITRE ATT&CK

استخراج مؤشرات التهديد (IOCs) ومصفوفة MITRE

تحويل سلوك العينات إلى تقارير استخباراتية عالية الدقة؛ استخراج خوادم التحكم (C2) وبصمات الهاش ومطابقة تكتيكات المهاجمين آليًا مع إطار MITRE ATT&CK.

استكشف المزيد

سيناريوهات الاستخدام

تحليل فوري واستجابة حاسمة لكل فريق أمني

من فرق العمليات الأمنية SOC إلى باحثي التهديدات وفرق التحليل الجنائي الرقمي، توفر Vigilant Sandbox بيئة تحليل شاملة ومحكمة.
تسريع تحقيقات SOC وفرز التنبيهات

تسريع فرز تنبيهات SOC والتحقيق في الحوادث
تمكين محللي العمليات الأمنية من تفجير المرفقات البريدية والملفات وروابط التنبيهات في ثوانٍ معدودة، واختصار زمن فرز التنبيهات من ساعات إلى ثوانٍ.

اعرف المزيد
كشف روابط التصيد والصفحات الخبيثة

تحليل روابط التصيد والصفحات الخبيثة

تتبع مسارات إعادة التوجيه المتعددة، وكشف صفحات تسجيل الدخول المزيفة، وتحليل سكربتات JavaScript المشفرة مع التقاط أدلة بصرية كاملة بأمان.

اعرف المزيد
التحليل الجنائي الرقمي للعينات المعقدة DFIR

التحليل الجنائي الرقمي للعينات المعقدة (DFIR)
تزويد فرق الاستجابة للحوادث بملفات تفريغ الذاكرة (Memory Dumps)، وسجلات حركة الشبكة (PCAP)، والتسلسل الزمني الكامل للنشاط الخبيث.

اعرف المزيد
التكامل والأتمتة عبر واجهات البرمجة API وSOAR

تكامل مؤتمت مع بوابات البريد ومنصات SOAR

ربط منصة Sandbox مؤتمتًا عبر REST APIs مع Vigilant AI SIEM و Vigilant SOAR لتحليل الملفات المشبوهة وتطبيق إجراءات الحظر المؤسسية تلقائيًا.

اعرف المزيد

ميزة ديب سايفر ساندبوكس

مناعة استباقية وتحييد ذاتي للتهديدات
تصميم بيئة ساندبوكس متقدمة لتفجير البرمجيات الخبيثة

بيئة عزل مقاومة للتخفي

تقنيات خداع ذكية على مستوى المشرف الافتراضي (Hypervisor) تفشل محاولات البرمجيات الخبيثة للكشف عن بيئة التحليل، وتجبرها على تنفيذ حمولتها الحقيقية.

استجابة مؤسسية فورية

تعميم مؤشرات التهديد (IOCs) المستخرجة فورًا على كافة وكلاء منصة Vigilant ونقاط النهاية لمنع انتشار الهجوم عبر كامل البنية التحتية.

تصدير شامل للأدلة الجنائية

إنشاء قواعد YARA، وتوقيعات Snort/Suricata، وتغذيات STIX/TAXII، وتقارير تنفيذية عالية المستوى بنقرة زر واحدة لدعم الامتثال والتحقيق.

هل تحتاج إلى إجابات؟

الأسئلة الشائعة حول Vigilant Sandbox
منصة Vigilant Sandbox هي بيئة افتراضية معزولة تقوم بتشغيل الملفات والروابط والبرمجيات المشبوهة ومراقبة سلوكها في الوقت الفعلي. بدلاً من الاعتماد على التواقيع المعروفة، تكشف المنصة الأنشطة الضارة لحظة حدوثها مثل حقن الذاكرة والتعديلات الخبيثة على السجلات والاتصال بخوادم القيادة والتحكم C2.

تعتمد Vigilant Sandbox على مراقبة غير مرئية من خارج نظام التشغيل الضيف (Out-of-Guest Hypervisor Monitoring) وتوفر محاكاة دقيقة للعتاد والأنشطة البشرية، وتسريع دورات النوم البرمجية (Sleep Acceleration)، مما يجعل البيئة مطابقة تمامًا لجهاز مستخدم حقيقي ويجبر البرمجية الخبيثة على تفجير حمولتها الفعلية.

نعم. توفر المنصة ميزة الجلسة التفاعلية الحية، حيث يستطيع المحلل فتح واجهة النظام الافتراضي مباشرة عبر المتصفح، وإدخال كلمات المرور، والنقر على النوافذ، وتجاوز اختبارات CAPTCHA، ومحاكاة سلوك المستخدم لاستدراج التهديدات المتخفية.

تدعم المنصة جميع صيغ الملفات الشائعة بما في ذلك الملفات التنفيذية (PE, ELF, Mach-O)، ومستندات Office وPDF، والسكربتات (PowerShell, VBScript, Python, JavaScript)، والأرشيفات المضغوطة المشفرة، وملفات APK للهواتف، بالإضافة إلى الروابط ومواقع الويب المشبوهة.

تتكامل المنصة عبر واجهات برمجة التطبيقات (REST APIs) ومعايير OCSF وSTIX/TAXII مع Vigilant AI SIEM و Vigilant SOAR وبوابات البريد الإلكتروني؛ مما يسمح بتوجيه الملفات المشبوهة تلقائيًا للتحليل واستلام النتائج وتطبيق قرارات الحظر في ثوانٍ.

تدرّج لوني زخرفي في الخلفية

الخطوات التالية

فجّر العينات بأمان. واكشف التهديدات الخفية.
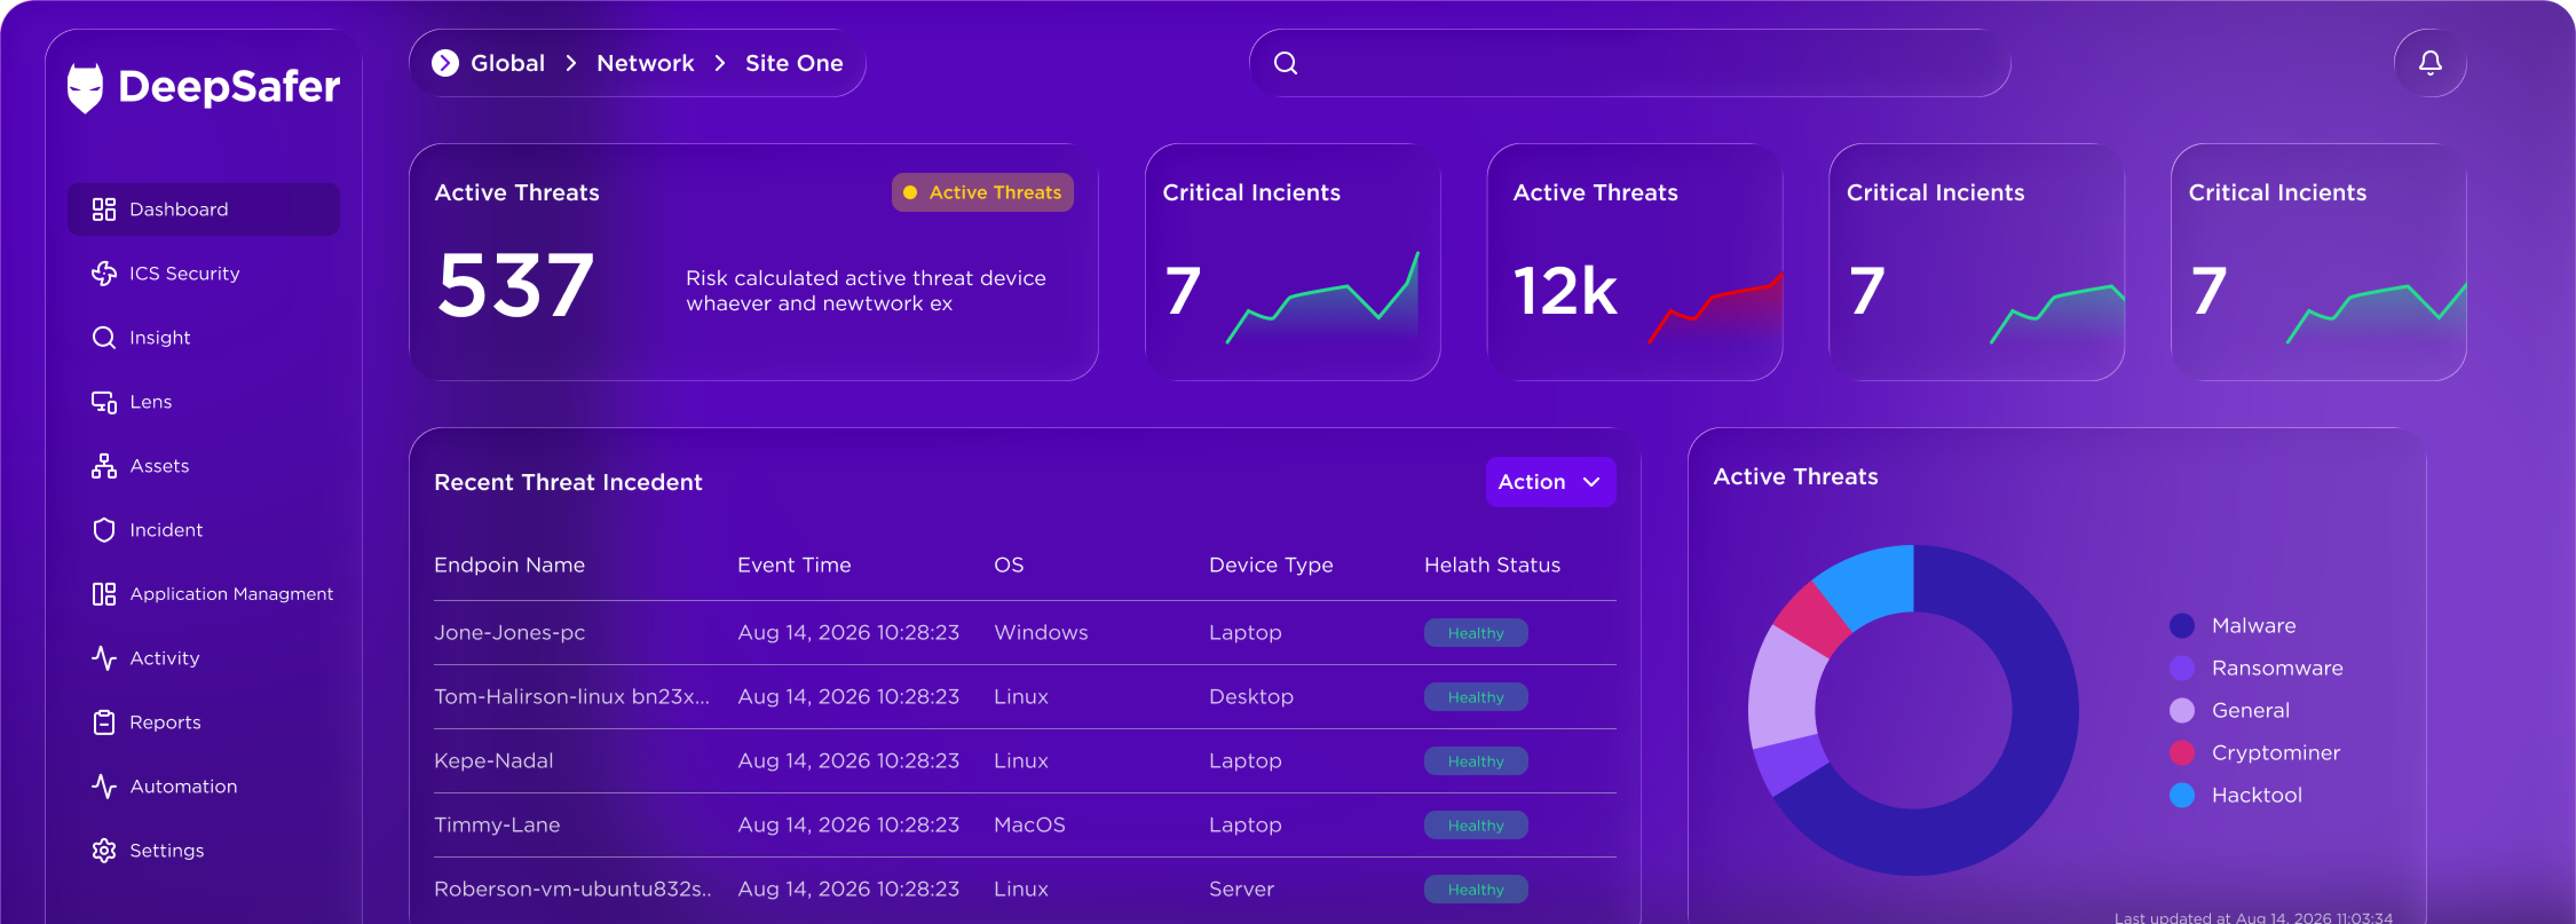
واجهة لوحة معلومات داكنة لمنصة ساندبوكس ديب سايفر