الهوية هي خط الدفاع الأول الجديد
أظهرت تقارير التهديدات الحديثة أن أكثر من 80% من حوادث الاختراق لا تبدأ بثغرات برمجية معقدة في الأنظمة، بل تبدأ باستخدام بيانات اعتماد مسروقة (Valid Accounts).
عندما يمتلك المهاجم اسم مستخدم وكلمة مرور صحيحة، تفشل حلول مكافحة الفيروسات ونقاط النهاية التقليدية في التمييز بين النشاط الطبيعي للموظف وبين سلوك المهاجم الذي يتحرك خلسة داخل الشبكة.
ما هو نظام كشف التهديدات والاستجابة لها في الهوية (ITDR)؟
يمثل ITDR (Identity Threat Detection and Response) الجيل الجديد من حلول الأمان المتخصصة في حماية بنية الهوية الرقمية (مثل Active Directory وMicrosoft Entra ID وموفري Okta/Ping).
المحاور الأساسية لمنظومة ITDR:
- كشف الهجمات على مستوى الدليل النشط: مثل هجمات Kerberoasting، وPass-the-Hash، وDCShadow.
- اكتشاف سوء التهيئة والصلاحيات المفرطة: كشف حسابات الخدمة غير المستخدمة أو الحسابات ذات الامتيازات العالية دون مصادقة متعددة العوامل (MFA).
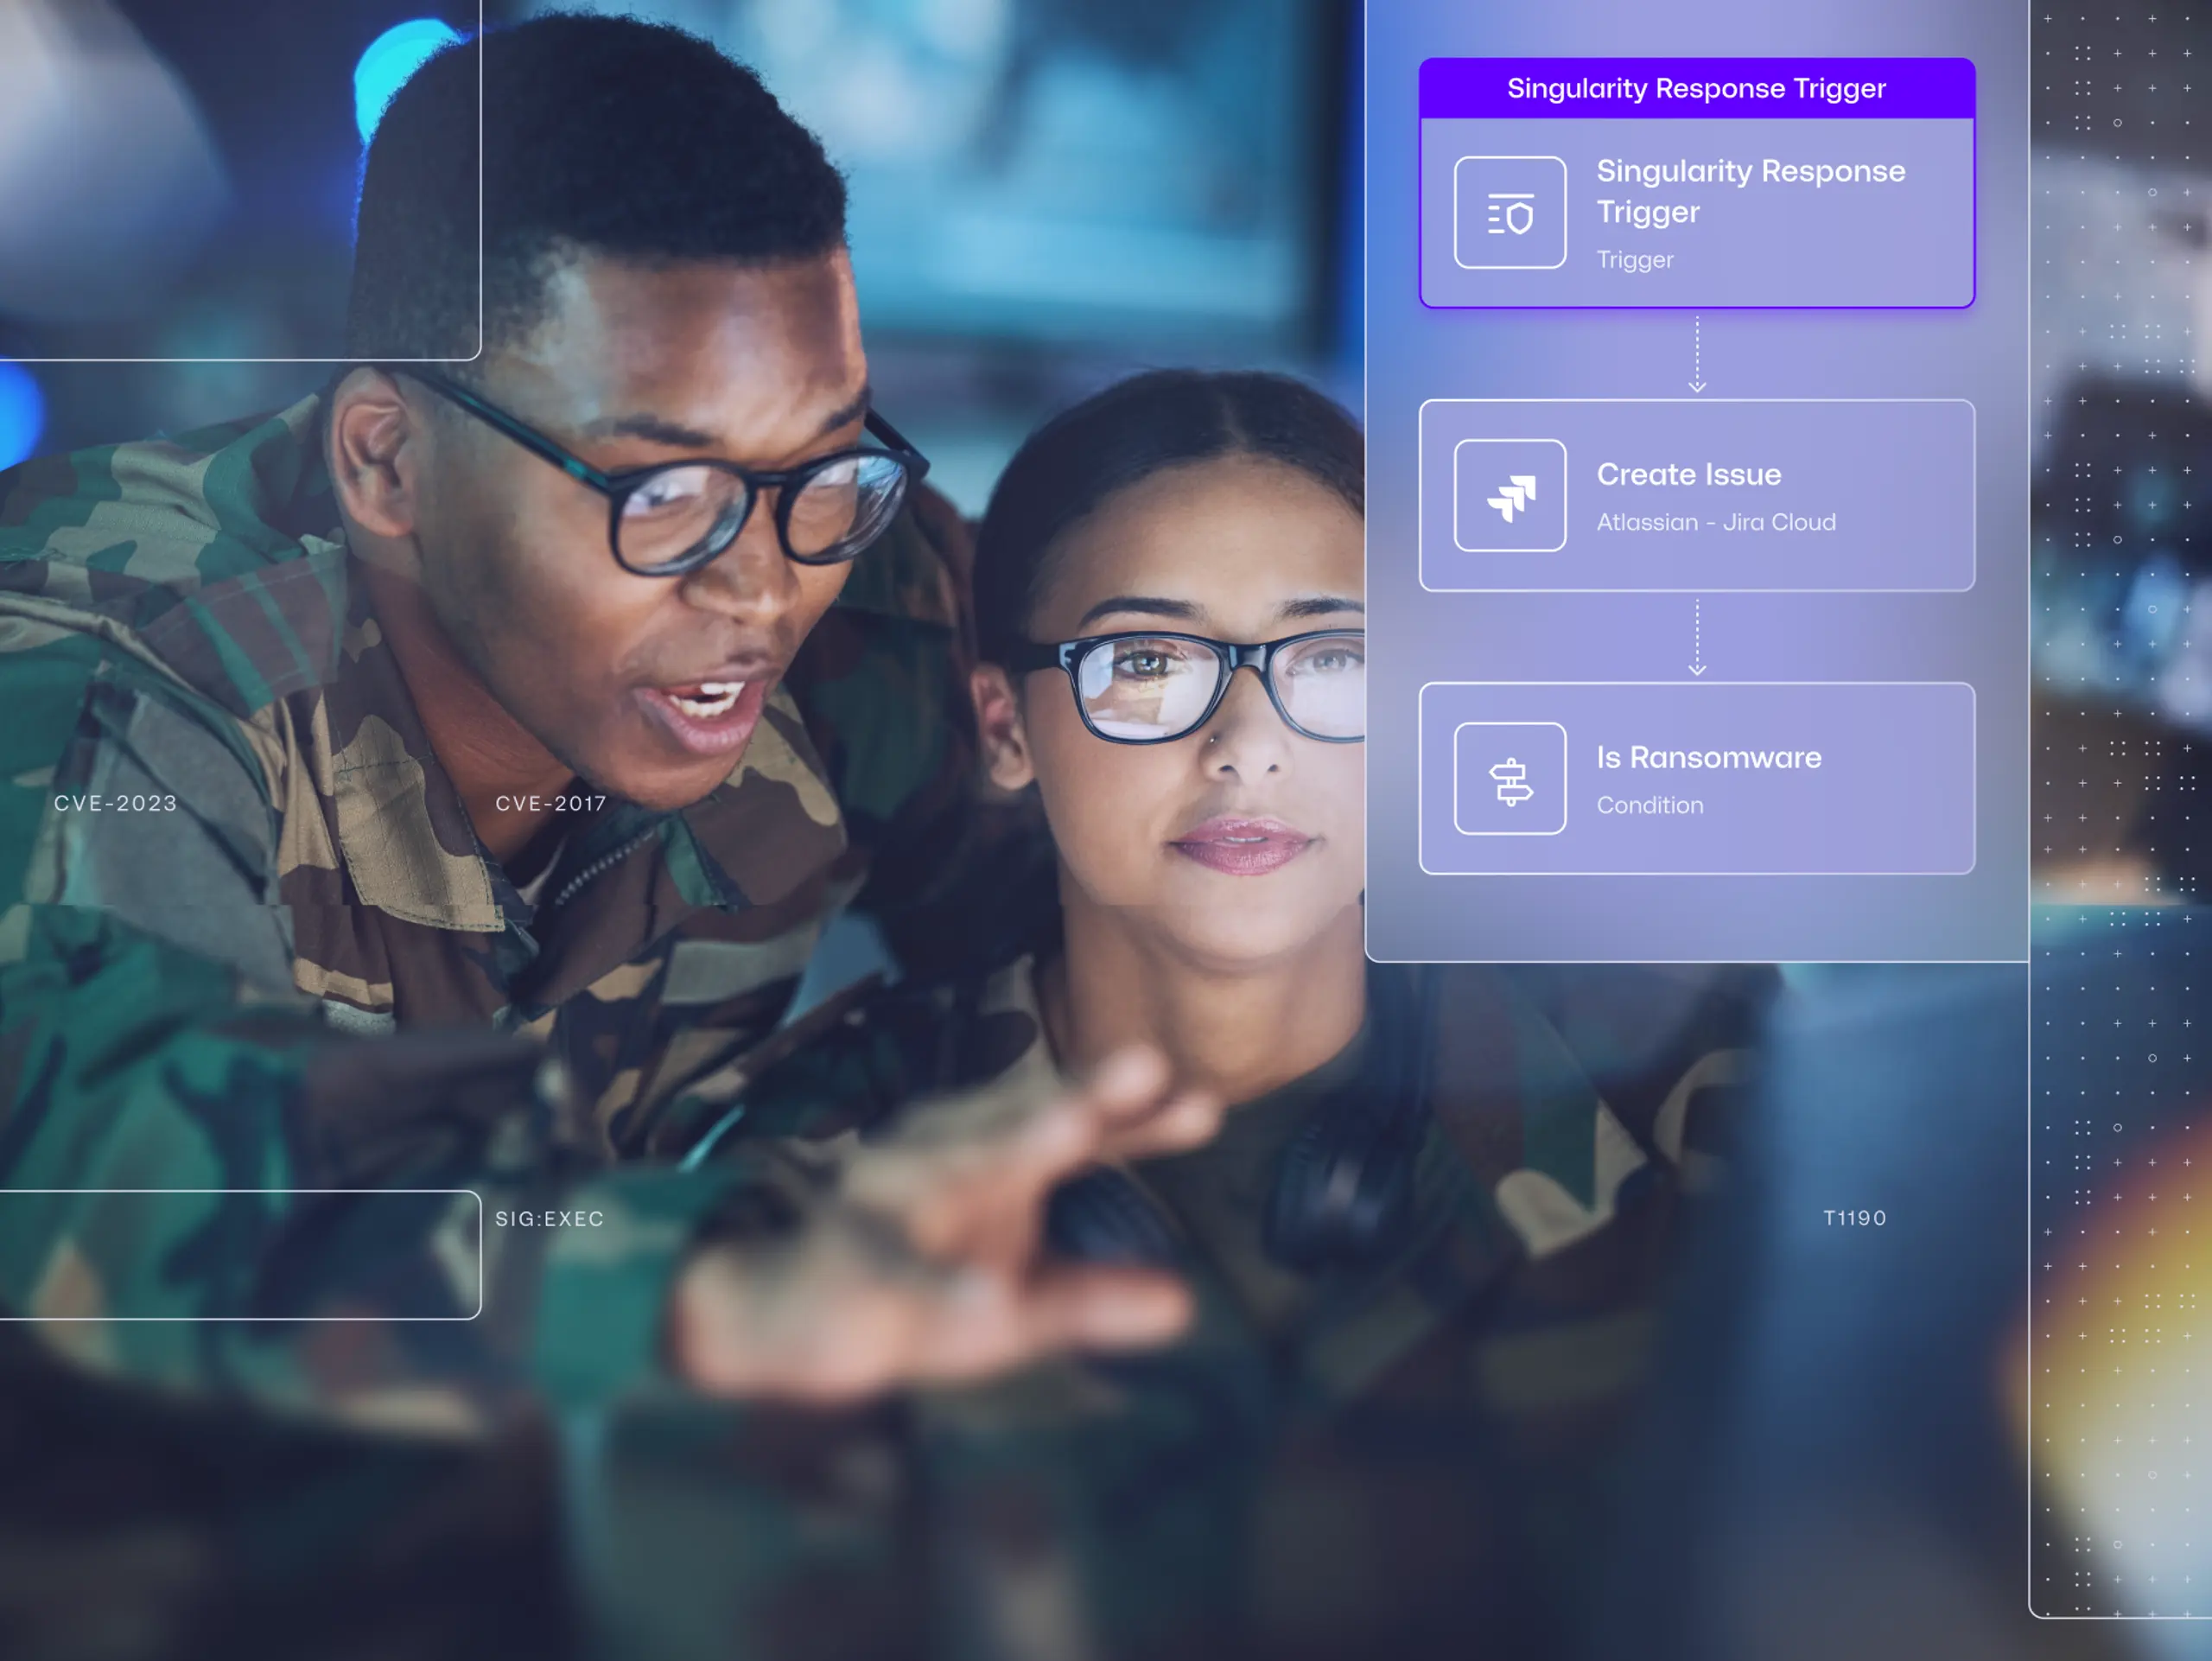
- الحرمان الفوري للوصول المشبوه: تجميد الجلسات النشطة تلقائياً بمجرد رصد سلوك وصول غير اعتيادي.
القوة المضاعفة: دمج XDR مع ITDR في ديب سايفر
من خلال دمج رؤية نقطة النهاية (Device Telemetry) مع بيانات مسارات الهوية (Identity Graphs)، تمنح منصة ديب سايفر فريق الأمان رؤية بانورامية متصلة تكشف مسار الهجوم كاملاً وتوقفه قبل الوصول إلى قواعد البيانات الحيوية.