التحدي الحقيقي: إرهاق التنبيهات ونقص الكفاءات
تواجه مراكز العمليات الأمنية (SOC) اليوم سيلاً لا يتوقف من التنبيهات الأمنية المتناثرة؛ حيث تتلقى المؤسسة المتوسطة أكثر من 11,000 تنبيه يومياً من عشرات الأدوات المنفصلة.
تؤدي هذه الفوضى إلى ظاهرة إرهاق التنبيهات (Alert Fatigue)، حيث يتجاهل المحللون ما يقرب من 45% من التنبيهات الحرجة، مما يمنح المهاجمين فرصة للبقاء داخل الشبكة لأسابيع دون اكتشاف.
الانتقال إلى الأتمتة الفائقة (Hyperautomation)
لا تعني الأتمتة الفائقة مجرد كتابة نصوص برمجية (Scripts) بسيطة، بل هي دمج متكامل بين:
- التحليل الذاتي لسياق التهديد (Threat Contextualization): تجميع كافة الأحداث المرتبطة بالحادثة في خط زمني واحد واضح.
- الاستدلال بالذكاء الاصطناعي: تقييم خطورة التهديد ومقارنته بإطار عمل MITRE ATT&CK تلقائياً.
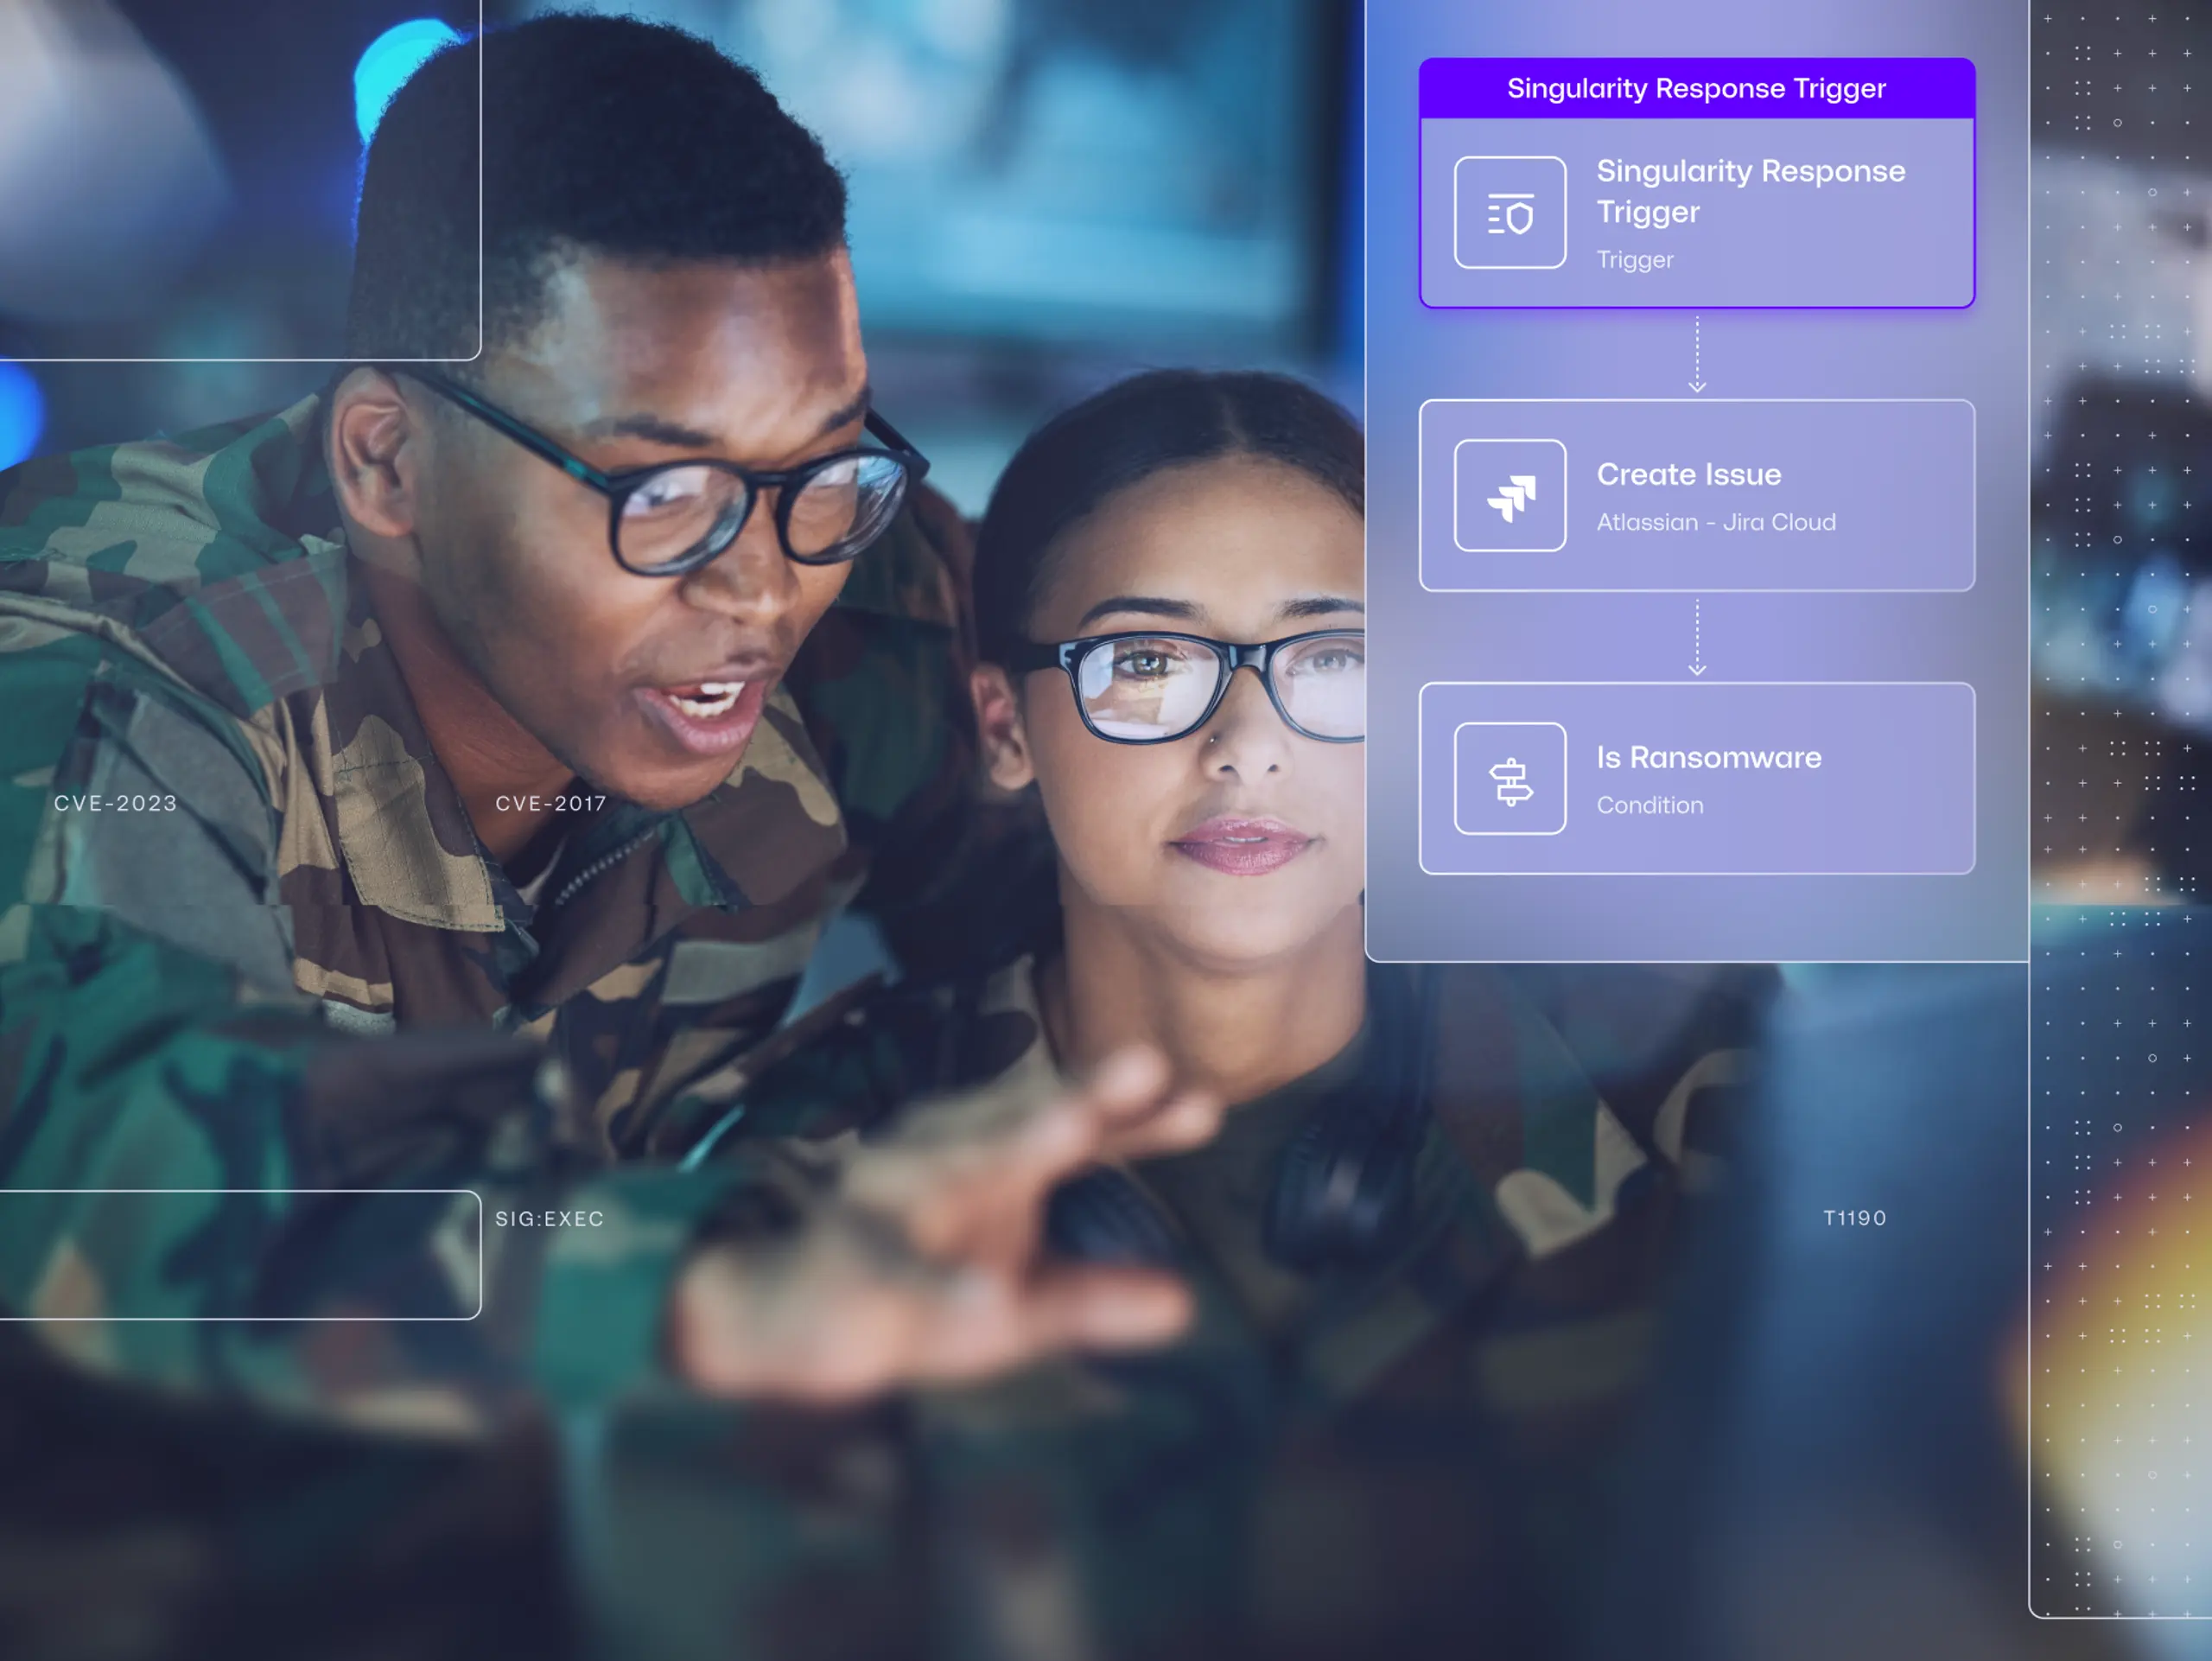
- التنفيذ الفوري لسيناريوهات الاستجابة (Automated Playbooks): عزل الأجهزة المصابة، وإلغاء صلاحيات الحسابات المخترقة، وحظر عناوين IP الضارة في أجزاء من الثانية.
# مثال على سيناريو استجابة ذاتي في منصة ديب سايفر SOAR
name: Ransomware Containment Playbook
trigger: high_confidence_ransomware_detected
actions:
  - isolate_endpoint: instant
  - revoke_user_sessions: true
  - block_c2_domains: firewall_gateway
  - notify_soc_lead: urgent_slack_sms
نتائج الانتقال إلى الأتمتة الذاتية مع ديب سايفر
حققت المؤسسات التي اعتمدت على منصة ديب سايفر SOC قفزة نوعية في مؤشرات الأداء الرئيسية:
- تقليص زمن الاستجابة (MTTR): انخفض من 4.2 ساعة إلى أقل من 35 ثانية.
- تصفية الضوضاء الأمنية: خفض التنبيهات الزائفة بنسبة تتجاوز 88%.
- تمكين المحللين: تحويل وقت فريق الأمان من المهام الروتينية المتكررة إلى صيد التهديدات الاستباقي وتطوير السياسات الدفاعية.